1/45
VLAN (IEEE 802.1Q) – wirtualne sieci lokalne

Budowa i konfiguracja urządzeń sieci LAN – koncentratory i przełączniki Ethernet

Segmentacja logiczna L2, ramka 802.1Q, Access/Trunk/Hybrid, PVID, Ingress/Egress

Prezentacja omawia koncepcję VLAN – wirtualnych sieci lokalnych działających w ramach jednego lub wielu przełączników fizycznych. Wyjaśnia problem jednej domeny rozgłoszeniowej i pokazuje, jak VLAN-y rozwiązują problemy wydajności, bezpieczeństwa i elastyczności sieci LAN. Przedstawia budowę ramki 802.1Q (TPID, PCP, DEI, VID), typy portów (Access, Trunk, Hybrid) oraz logikę Ingress i Egress. Zawiera praktyczne scenariusze projektowania sieci z VLAN-ami.
Jeden fizyczny przełącznik podzielony na 3 kolorowe VLAN-y – każdy z własnymi stacjami
2/45
Streszczenie

Najważniejsze idee prezentacji

Przełącznik Ethernet segmentuje domenę kolizyjną, ale nie segmentuje domeny rozgłoszeniowej – broadcast dociera na wszystkie porty. VLAN (Virtual LAN) to mechanizm logicznej segmentacji warstwy 2, który dzieli jeden fizyczny przełącznik na wiele izolowanych sieci LAN. Ramki są znakowane 4-bajtowym znacznikiem 802.1Q (VLAN tag) zawierającym identyfikator VLAN (VID). Porty Access obsługują ruch bez tagowania, porty Trunk przesyłają ramki z tagiem między przełącznikami. VLAN-y rozwiązują problem wydajności i bezpieczeństwa – każdy VLAN ma własną, izolowaną domenę rozgłoszeniową.

Schemat podziału switcha na VLAN-y
4/45
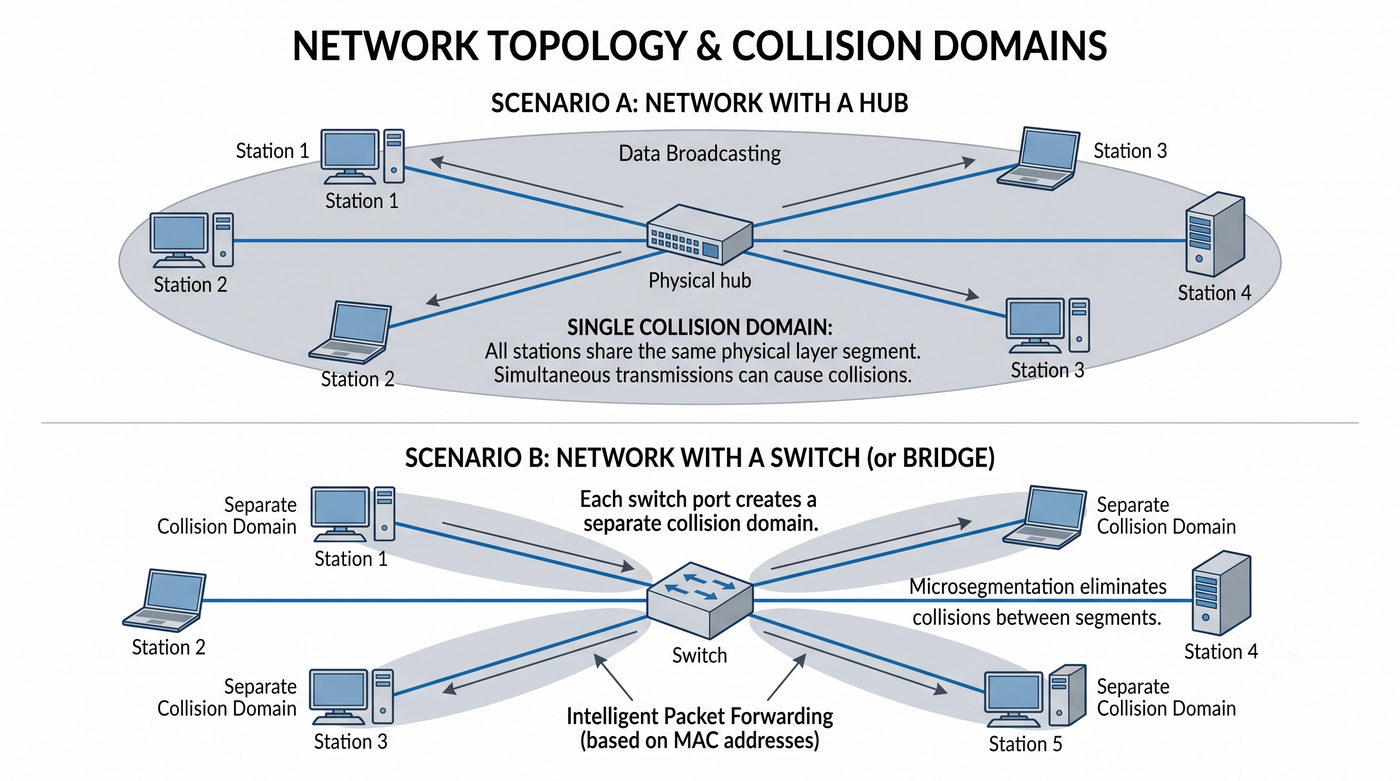
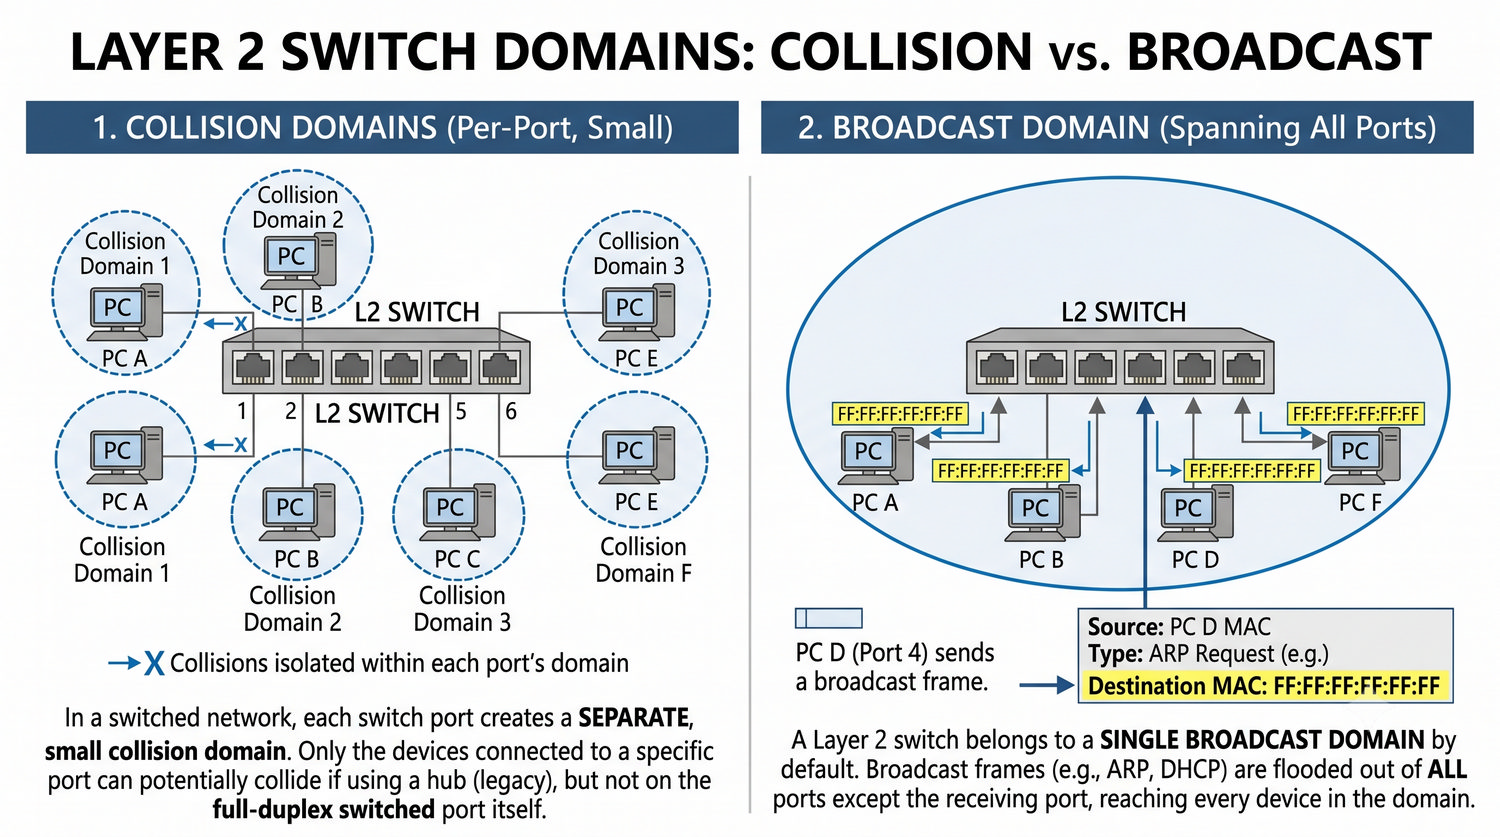
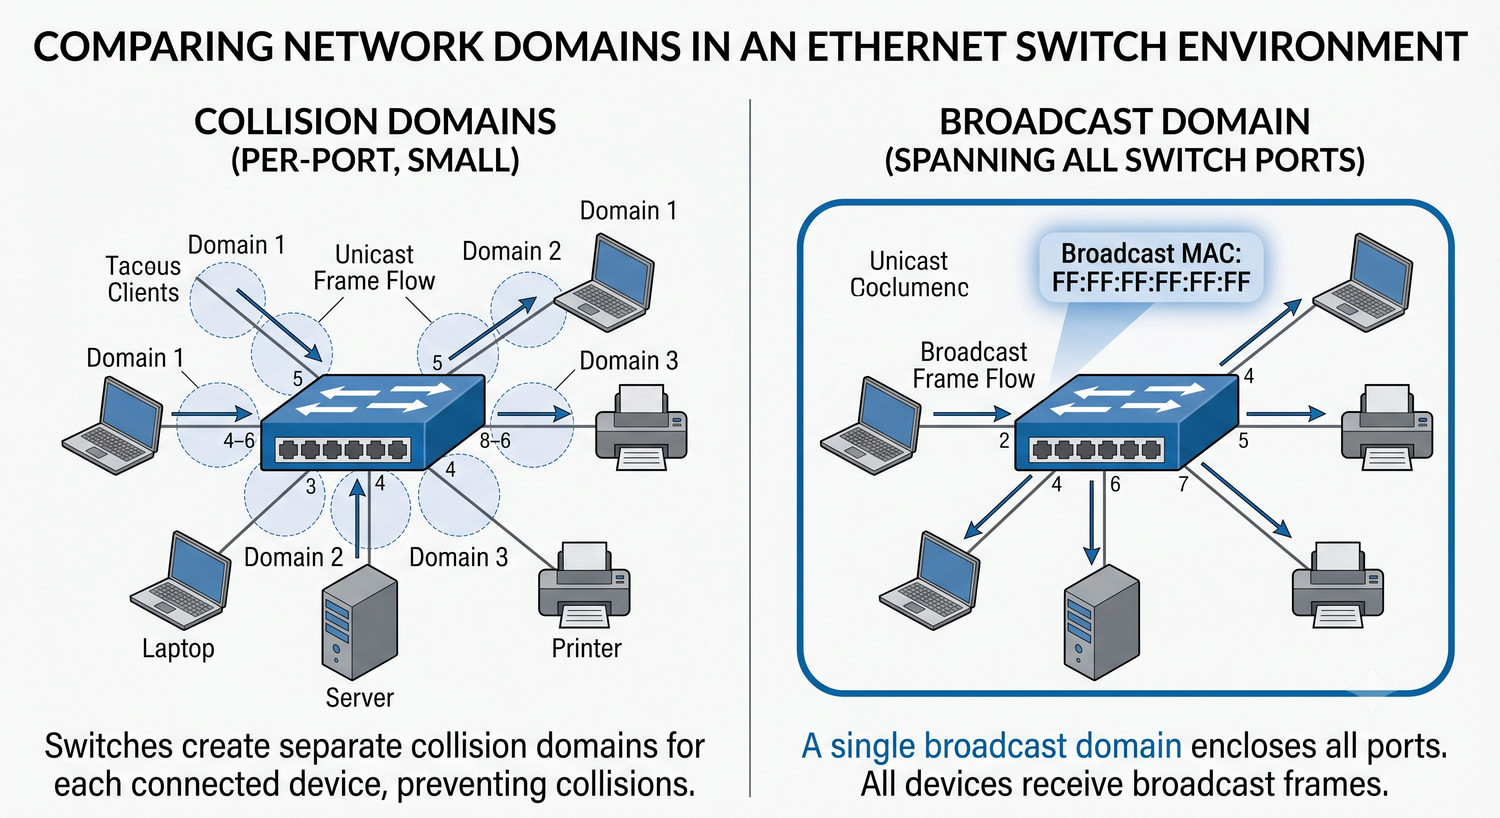
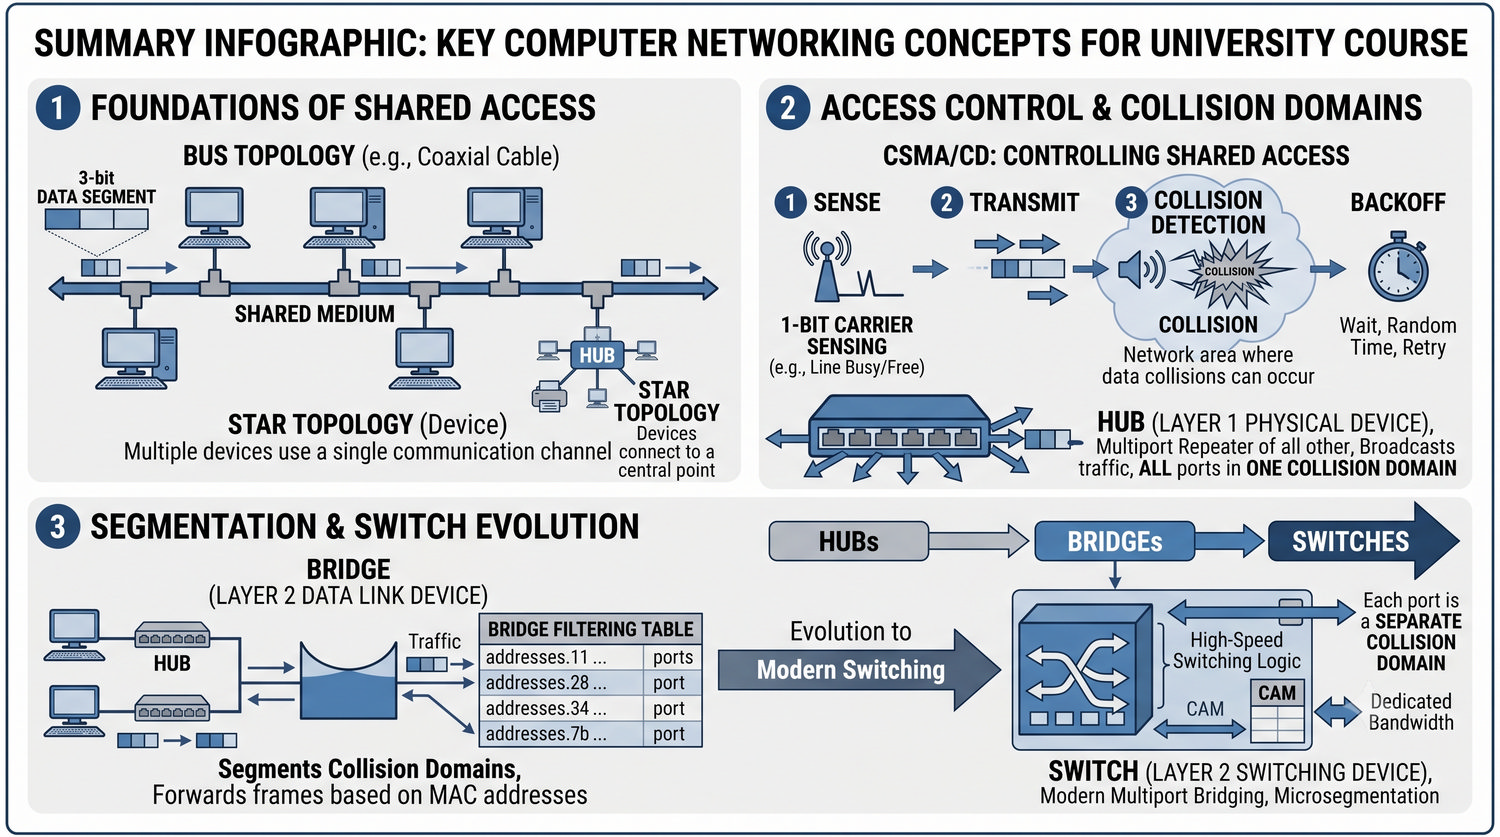
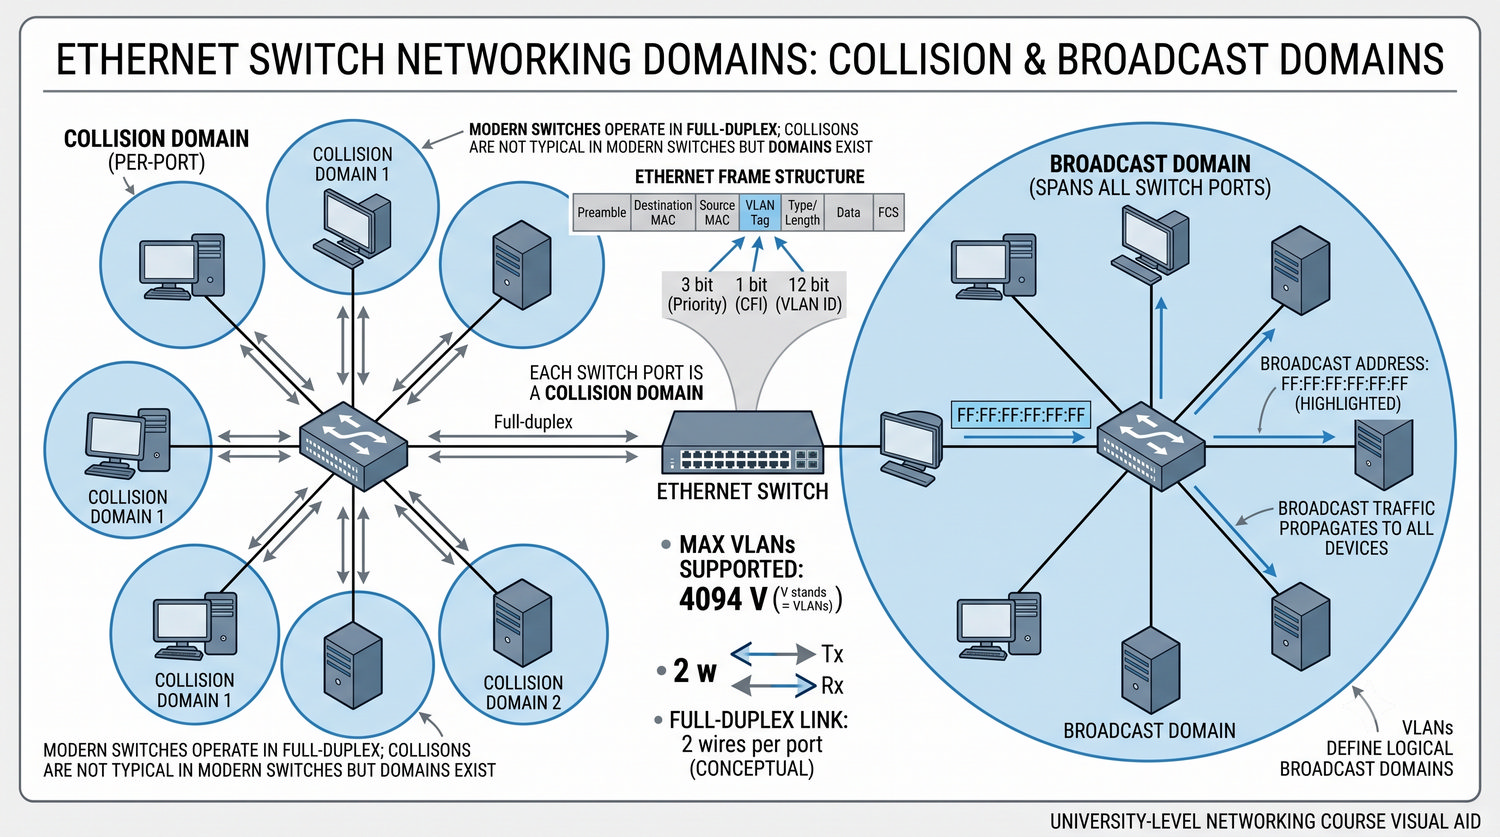
Domena kolizyjna vs rozgłoszeniowa

Przełącznik eliminuje domenę kolizyjną (każdy port osobno). Ale nie eliminuje domeny rozgłoszeniowej – broadcast i multicast są przekazywane na wszystkie porty.

Wszystkie porty przełącznika należą do jednej domeny rozgłoszeniowej.

Przypomnienie: Domena kolizyjna = port. Domena rozgłoszeniowa = cały switch (bez VLAN).
Małe okręgi (domeny kolizyjne, każdy port) wewnątrz dużego okręgu (jedna domena rozgłoszeniowa)
5/45
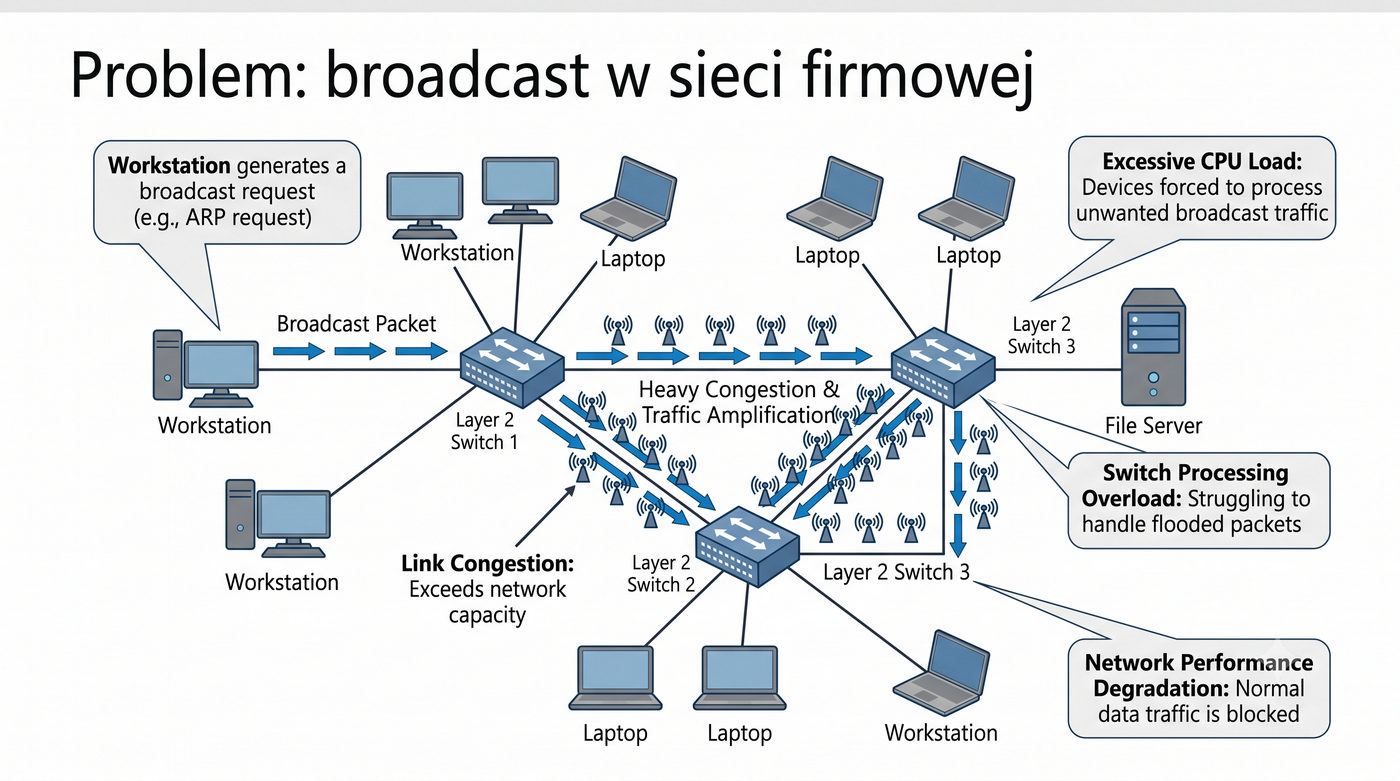
Problem: broadcast w sieci firmowej

Sieć firmowa: 200 stacji na jednym przełączniku (lokacja open space). Każda stacja wysyła ARP (co ~30-60s na stację). 200 ARP-ów × co minutę = ~3-4 ARP na sekundę.

Każdy ARP = broadcast → flood na wszystkie 200 portów. Każda stacja musi przerwać pracę i przetworzyć każdy ARP.

Skala: 200 stacji × 200 portów = 40 000 niepotrzebnych transmisji na każdy ARP.
Fala broadcastu rozchodząca się od jednej stacji na wszystkie 200 portów
6/45
Problem: bezpieczeństwo w jednej domenie

W jednej domenie rozgłoszeniowej każda stacja może próbować komunikować się z każdą. Dział księgowości (dane wrażliwe) i dział IT (otwarty dostęp) – w jednej sieci.

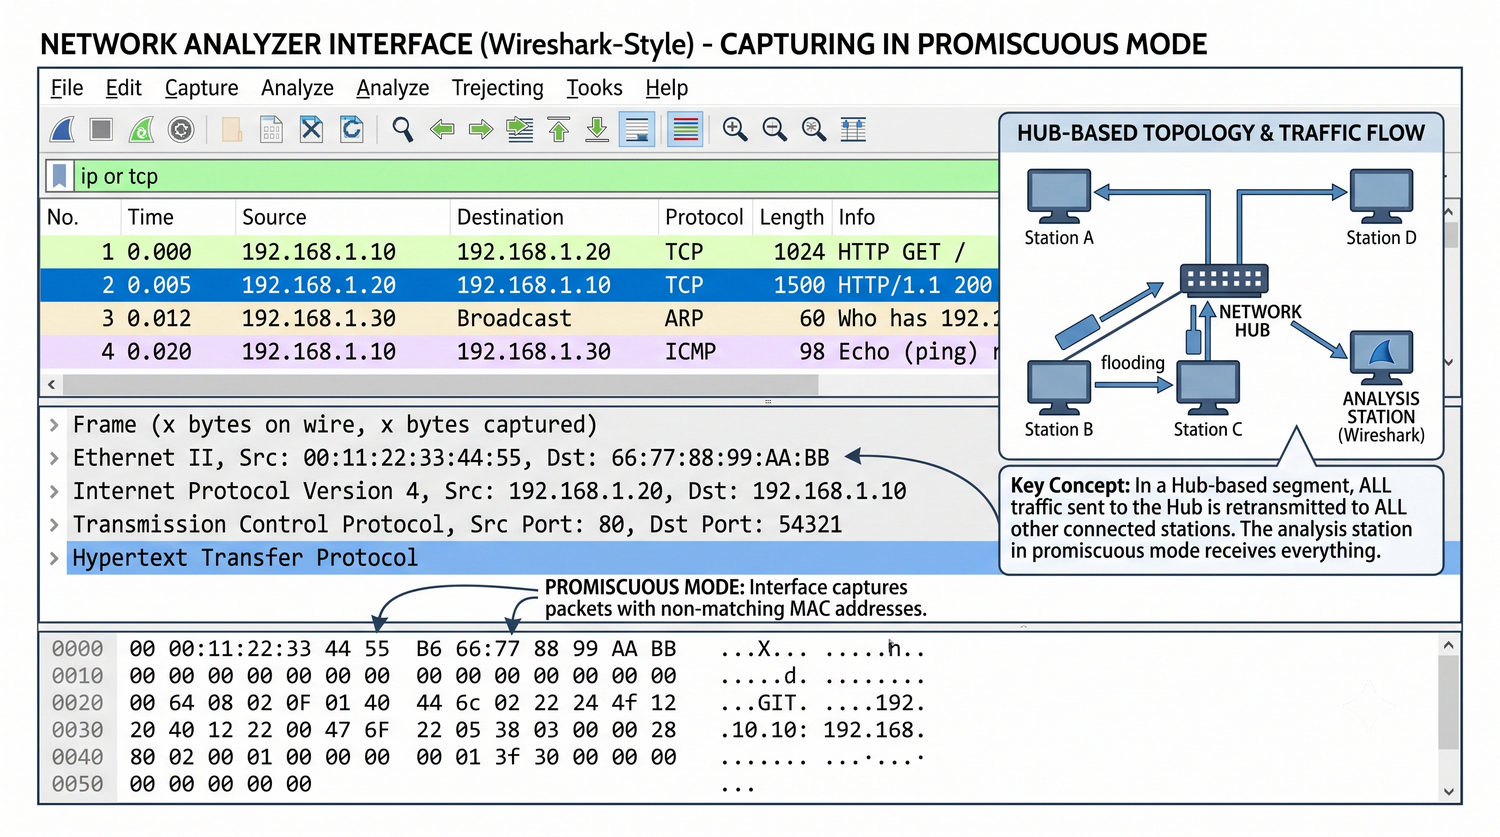
Brak izolacji na poziomie L2 – potencjalny dostęp do nieautoryzowanych zasobów. Sniffing, ARP spoofing, ataki wewnętrzne – łatwiejsze w jednej domenie.

Problem: W jednej domenie rozgłoszeniowej każdy może próbować komunikować się z każdym – brak bariery L2.
Dwa działy (księgowość – sejf, IT – otwarte drzwi) w jednej sieci – strzałka dostępu
7/45
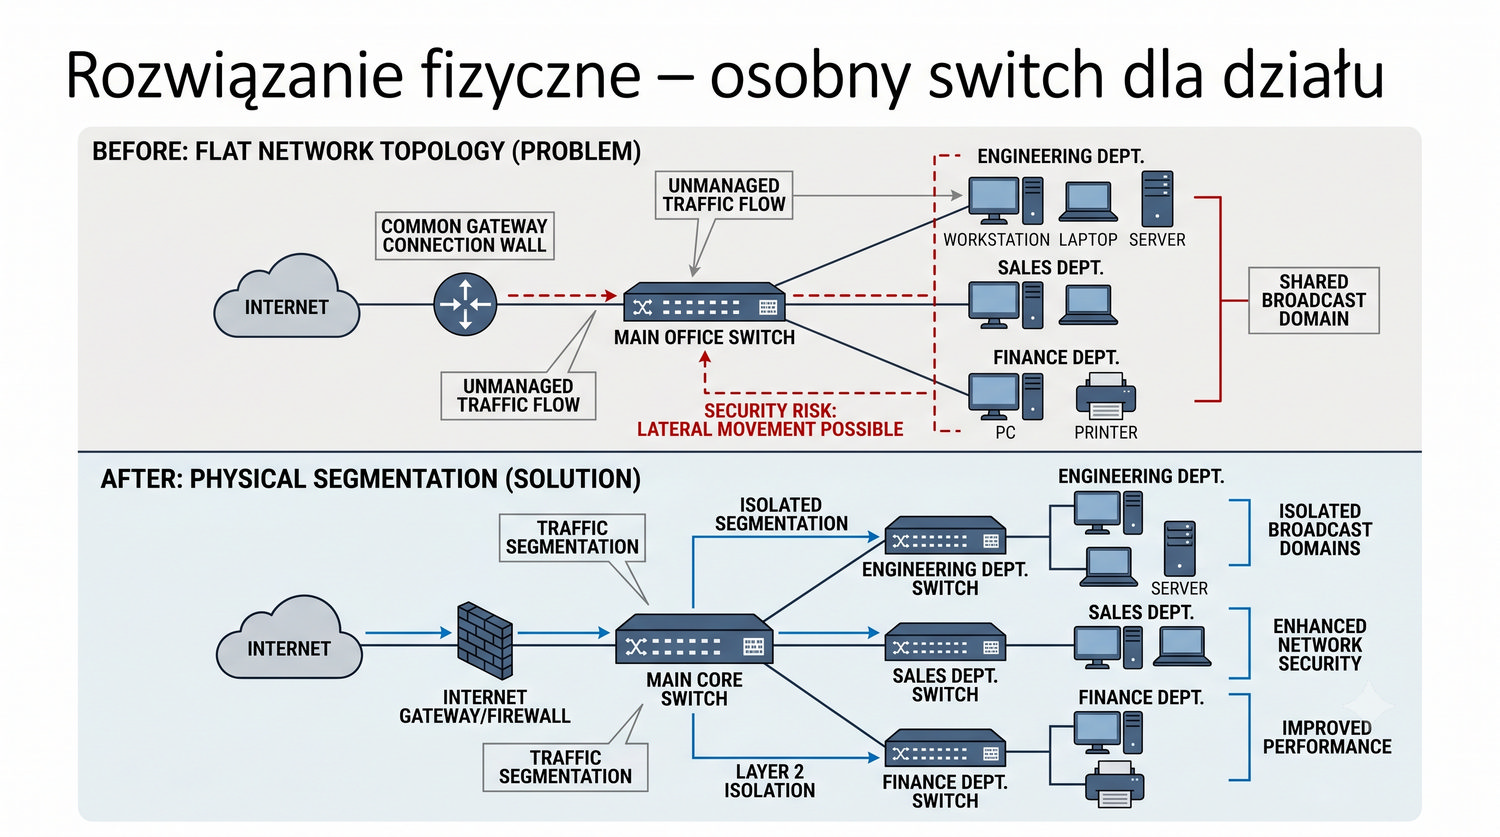
Rozwiązanie fizyczne – osobny switch dla działu

Opcja 1: każdy dział ma własny, fizyczny przełącznik. Zalety: pełna izolacja L2, osobne domeny rozgłoszeniowe.

Wady: wysoki koszt (N przełączników), więcej okablowania, więcej zarządzania, trudniejsza komunikacja między działami. Przykład: 5 działów → 5 przełączników + router do łączenia → drogo i nieefektywnie.

Koszt: Rozwiązanie fizyczne skaluje się liniowo z liczbą działów – kosztowna i niepraktyczna w dużych sieciach.
3 osobne przełączniki, każdy z 10 stacjami – dużo kabli, duże koszty
8/45
Rozwiązanie logiczne – VLAN

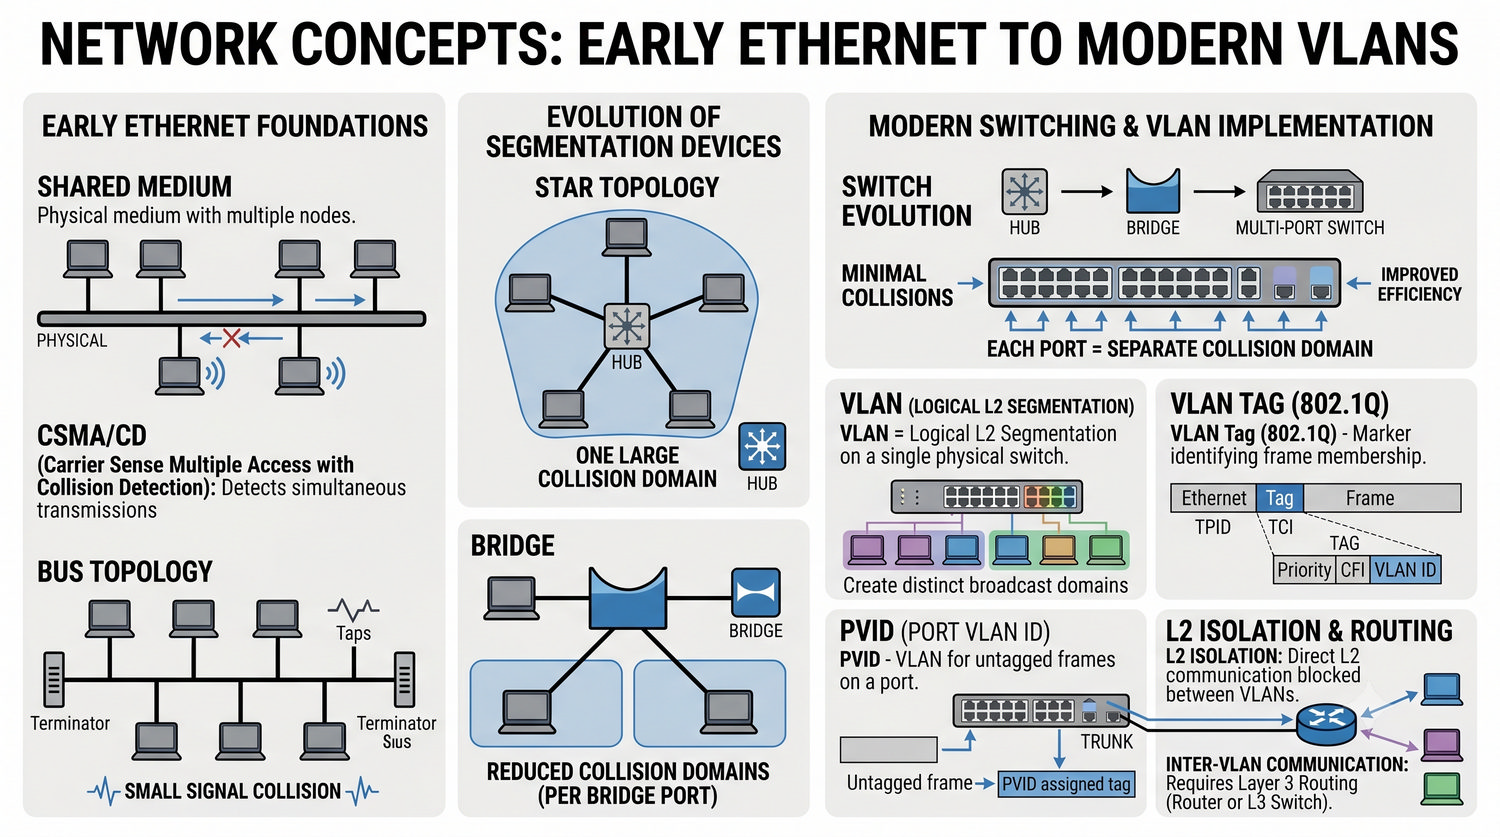
VLAN (Virtual Local Area Network) – wirtualna sieć lokalna. Jeden fizyczny przełącznik → wiele logicznych przełączników (VLAN-ów). Każdy VLAN to osobna domena rozgłoszeniowa.

Ramki z VLAN 1 nie trafiają do VLAN 2 (bez routingu). Rozwiązanie: logiczne, tanie, elastyczne, skalowalne.

Definicja: VLAN (Virtual Local Area Network) – logiczna, niezależna sieć LAN w ramach jednego lub wielu fizycznych przełączników, z własną domeną rozgłoszeniową.
Jeden switch podzielony kolorowymi liniami na 3 VLAN-y – każdy z własnymi stacjami
9/45
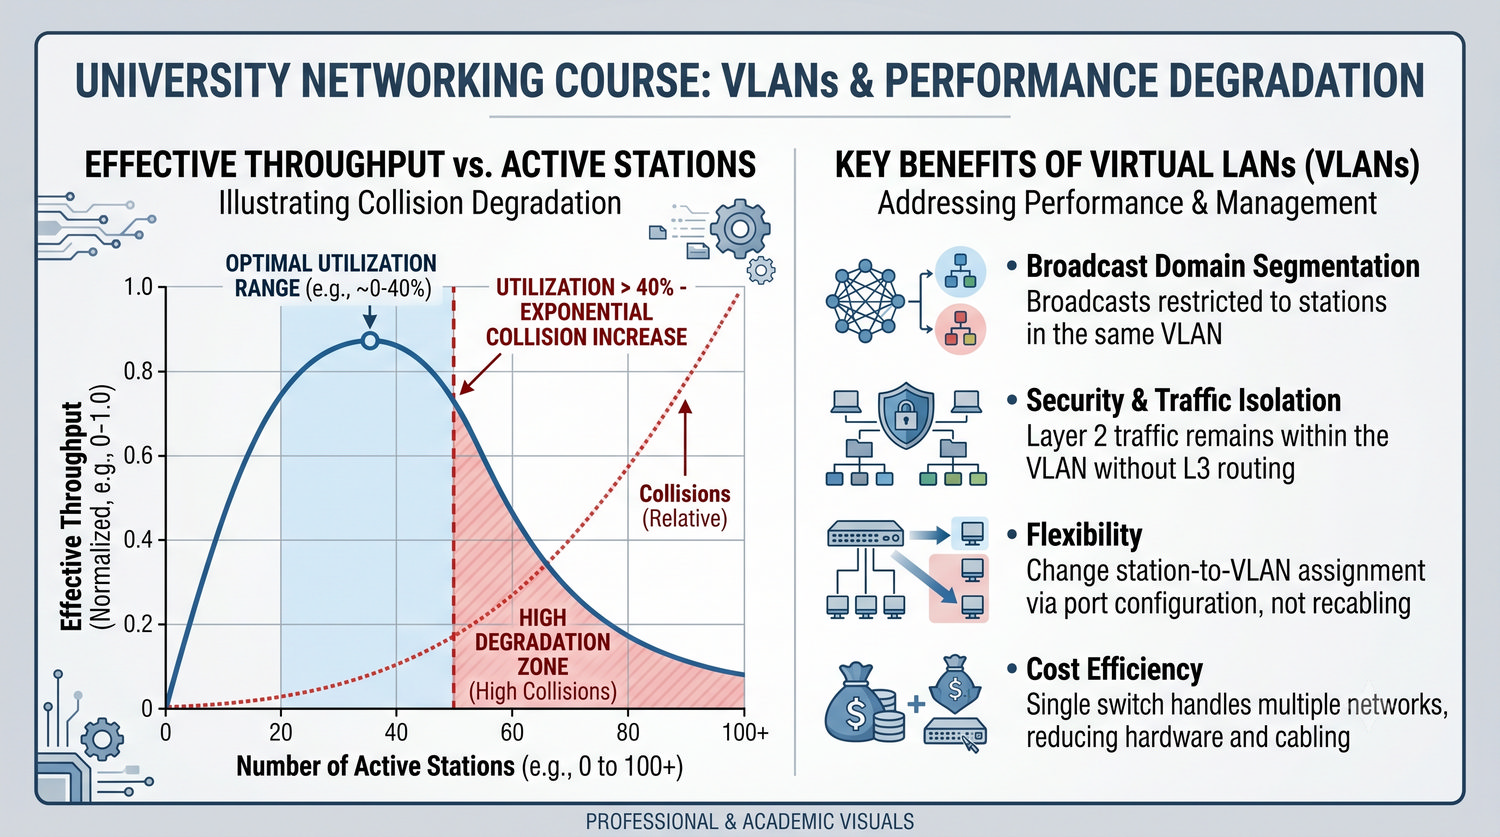
Korzyści z VLAN – cztery główne
  1. Segmentacja domeny rozgłoszeniowej: broadcast ograniczony do stacji w tym samym VLAN-ie.
  2. Bezpieczeństwo: izolacja L2 – ruch nie wychodzi poza VLAN bez routingu (L3).
  3. Elastyczność: zmiana przypisania stacji do VLAN = zmiana konfiguracji portu, nie okablowania.
  4. Oszczędność: jeden przełącznik obsługuje wiele sieci – mniej sprzętu, mniej kabli.
Podsumowanie: VLAN to podstawowe narzędzie projektowania sieci LAN – bez niego nowoczesne sieci nie mogłyby działać wydajnie i bezpiecznie.
Cztery ikony z etykietami korzyści
10/45
Przykład: firma z 3 działami na jednym switchu

Switch 24-portowy. Działy: Księgowość (8 stacji), IT (6 stacji), Kadry (4 stacje), reszta wolna.

Bez VLAN: wszystkie stacje w jednej domenie rozgłoszeniowej – ARP z IT zalewa Księgowość. Z VLAN: VLAN 10 – Księgowość, VLAN 20 – IT, VLAN 30 – Kadry. Każdy VLAN = osobna domena rozgłoszeniowa.

Switch 24-portowy z kolorowymi portami – zielone (VLAN 10), niebieskie (VLAN 20), żółte (VLAN 30)
11/45
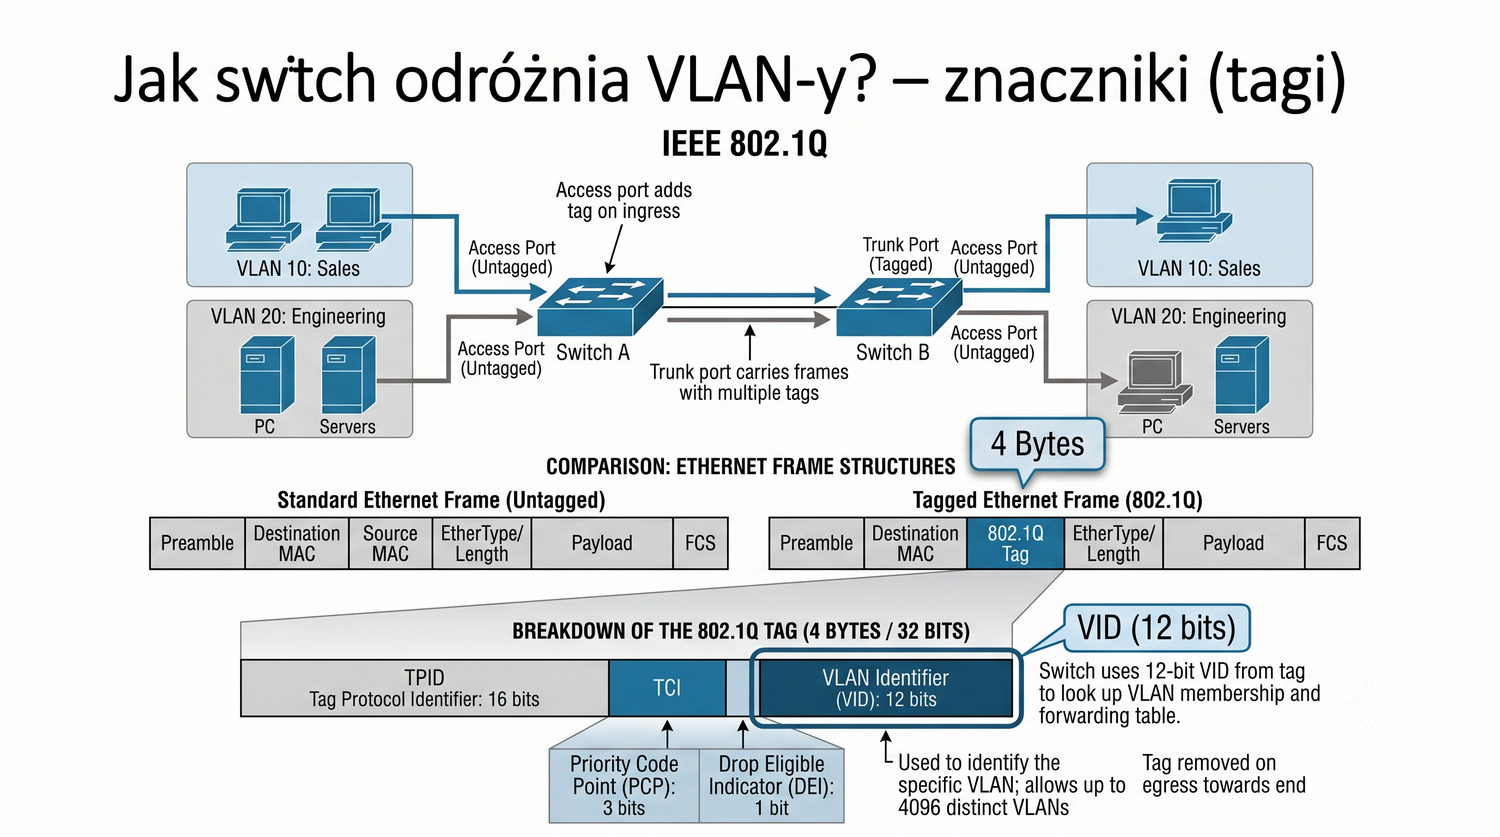
Jak switch odróżnia VLAN-y? – znaczniki (tagi)

Przełącznik musi wiedzieć, do którego VLAN-u należy dana ramka. Rozwiązanie: VLAN tag – dodatkowe 4 bajty w ramce Ethernet (IEEE 802.1Q).

Tag zawiera identyfikator VLAN (VID) – 12 bitów (1-4094). Switche wymieniają między sobą ramki z tagami – stacje końcowe widzą ramki bez tagów.

Ramka Ethernet – nad nią taśma z dopisanymi 4 bajtami (VLAN tag)
12/45
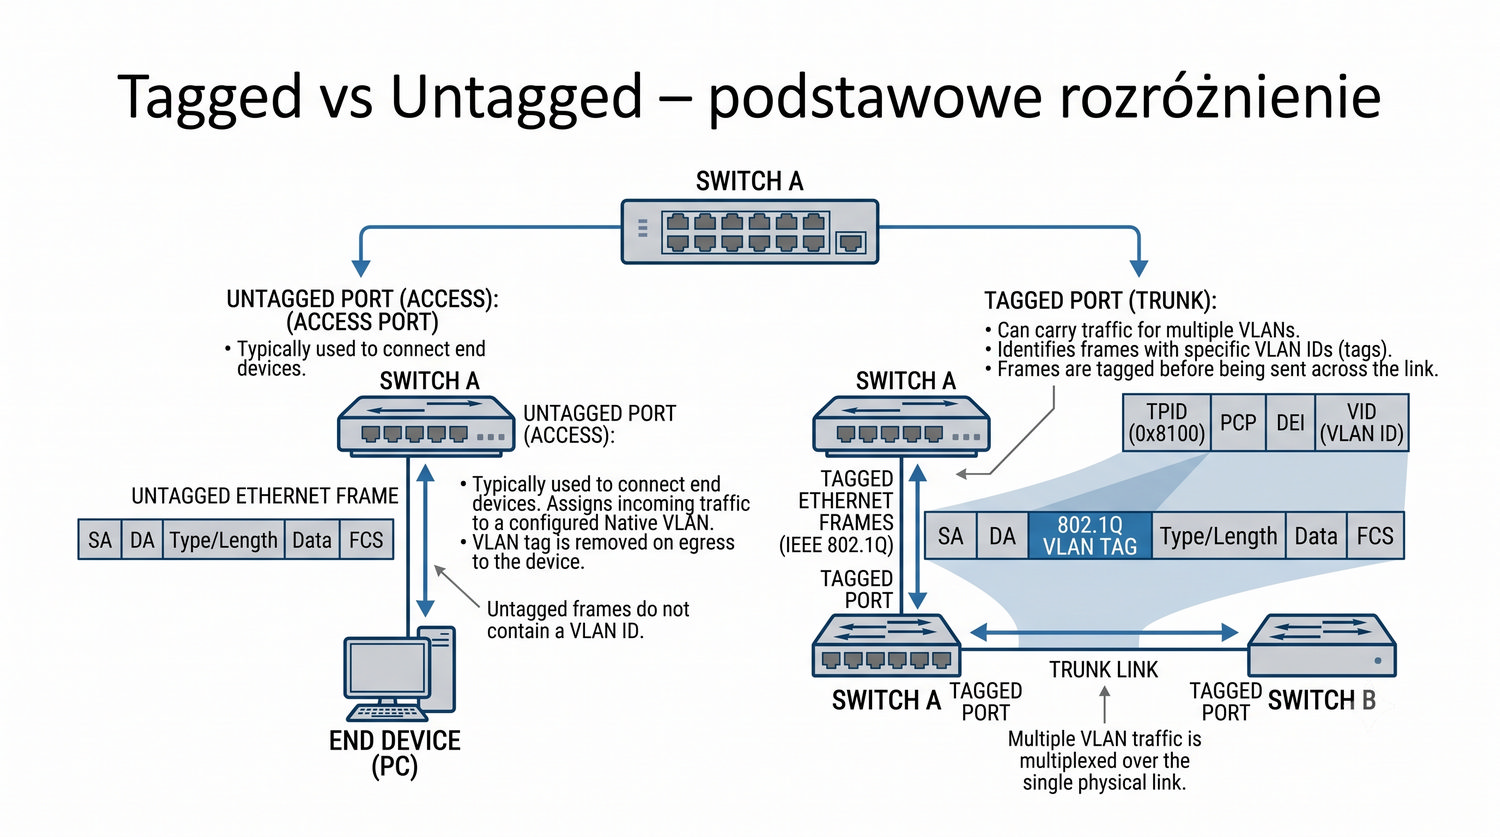
Tagged vs Untagged – podstawowe rozróżnienie

Untagged: standardowa ramka Ethernet (bez znacznika VLAN). Stacje końcowe wysyłają i odbierają untagged.

Tagged: ramka z 4-bajtowym znacznikiem 802.1Q. Używana między przełącznikami (i innymi urządzeniami sieciowymi). Port przełącznika może być skonfigurowany do wysyłania ramek jako tagged, untagged lub obu.

Definicja: Tagged – ramka Ethernet z dodanym znacznikiem 802.1Q. Untagged – standardowa ramka Ethernet bez znacznika.
Dwie ramki obok siebie – untagged (64-1518B) i tagged (68-1522B) z widocznym znacznikiem
13/45
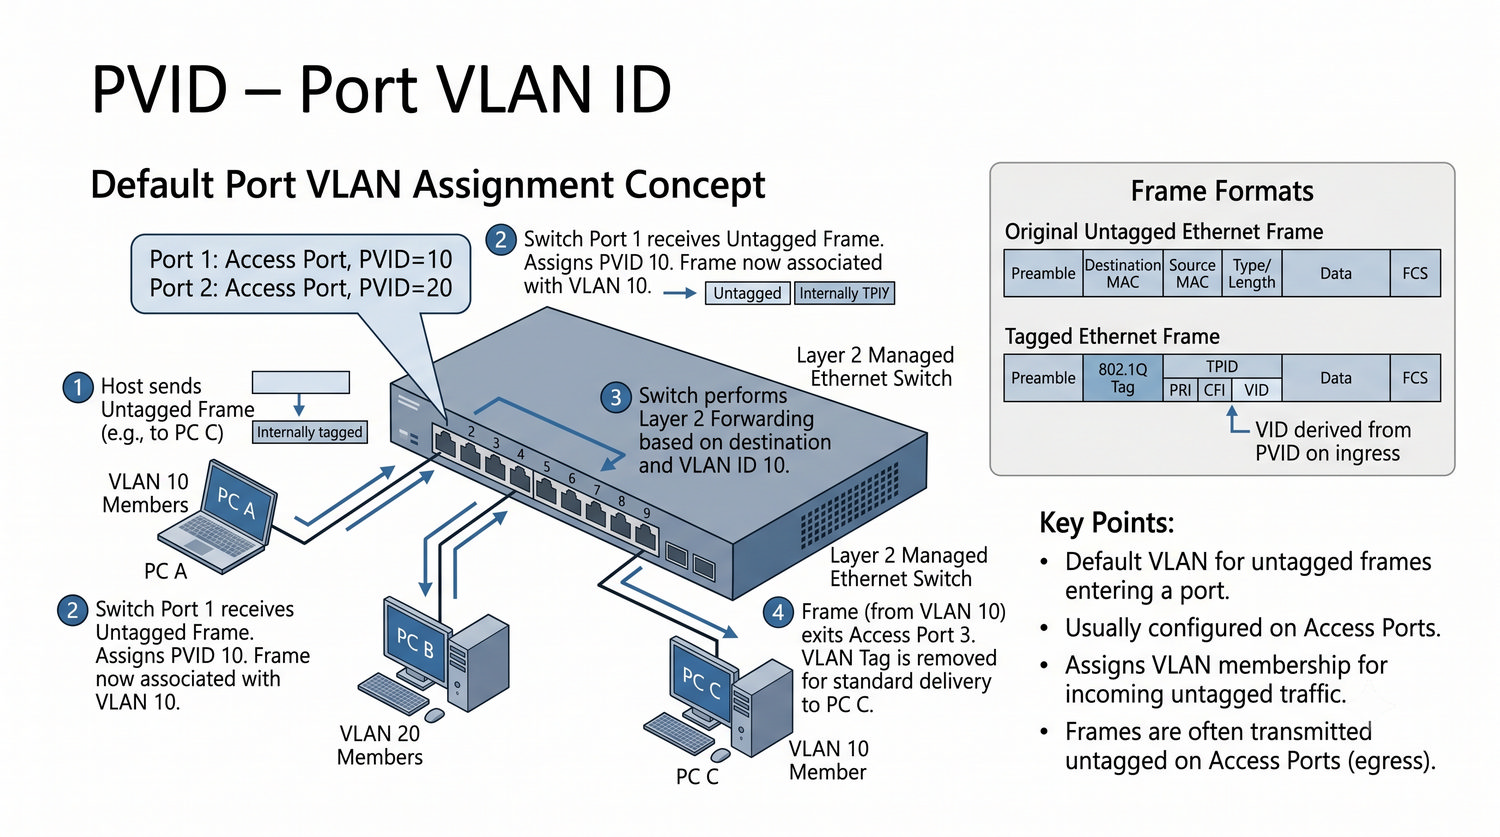
PVID – port VLAN ID

PVID (Port VLAN ID) – domyślny numer VLAN dla portu. Gdy ramka untagged wchodzi na port, switch przypisuje jej PVID.

Przykład: port z PVID = 10 → wszystkie untagged ramki na tym porcie należą do VLAN 10. Każdy port ma jeden PVID (na switchu z VLAN Filtering).

Definicja: PVID (Port VLAN ID) – numer VLAN domyślnie przypisywany do ramek untagged wchodzących na dany port.
Port 1 z etykietą 'PVID=10' – ramka untagged wchodzi, switch dodaje tag VID=10
14/45
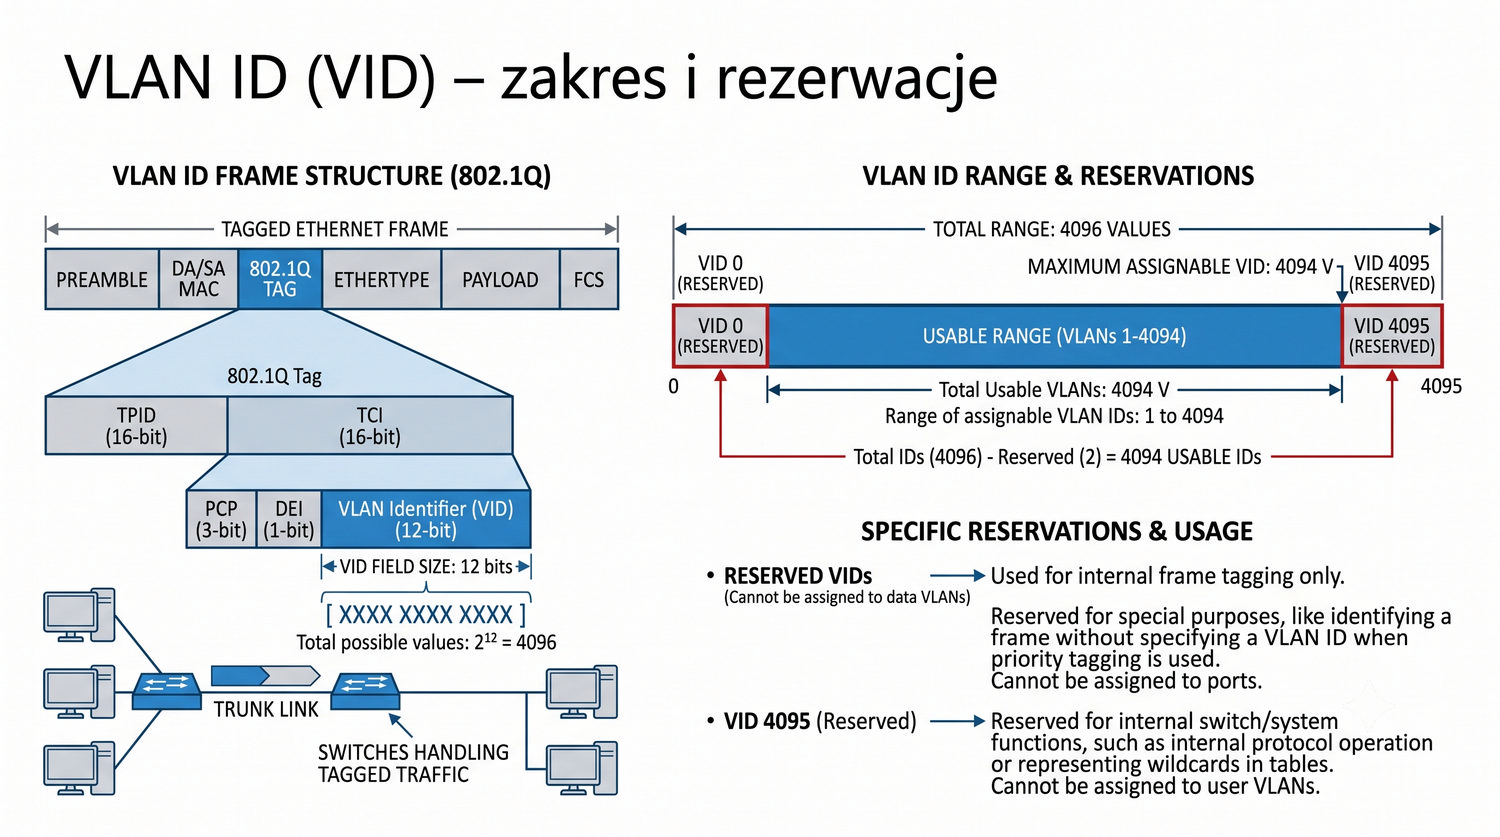
VLAN ID (VID) – zakres i rezerwacje

VID: 12 bitów → zakres 1-4094 (0 i 4095 zarezerwowane). VID = 1 – domyślny VLAN (native VLAN w wielu switchach). VID = 4095 – zarezerwowany do implementacji.

VID = 0 – oznacza, że ramka nie ma priorytetu VLAN (tylko priorytet PCP). W praktyce: VID 2-4094 dostępne do użytku.

Ważna informacja: Maksymalnie 4094 VLAN-y w standardzie 802.1Q (-2 zarezerwowane). W praktyce przełączniki obsługują 256-4094 VLAN-y (limit sprzętowy).
Skala 1-4094 z zaznaczonymi specjalnymi wartościami
15/45
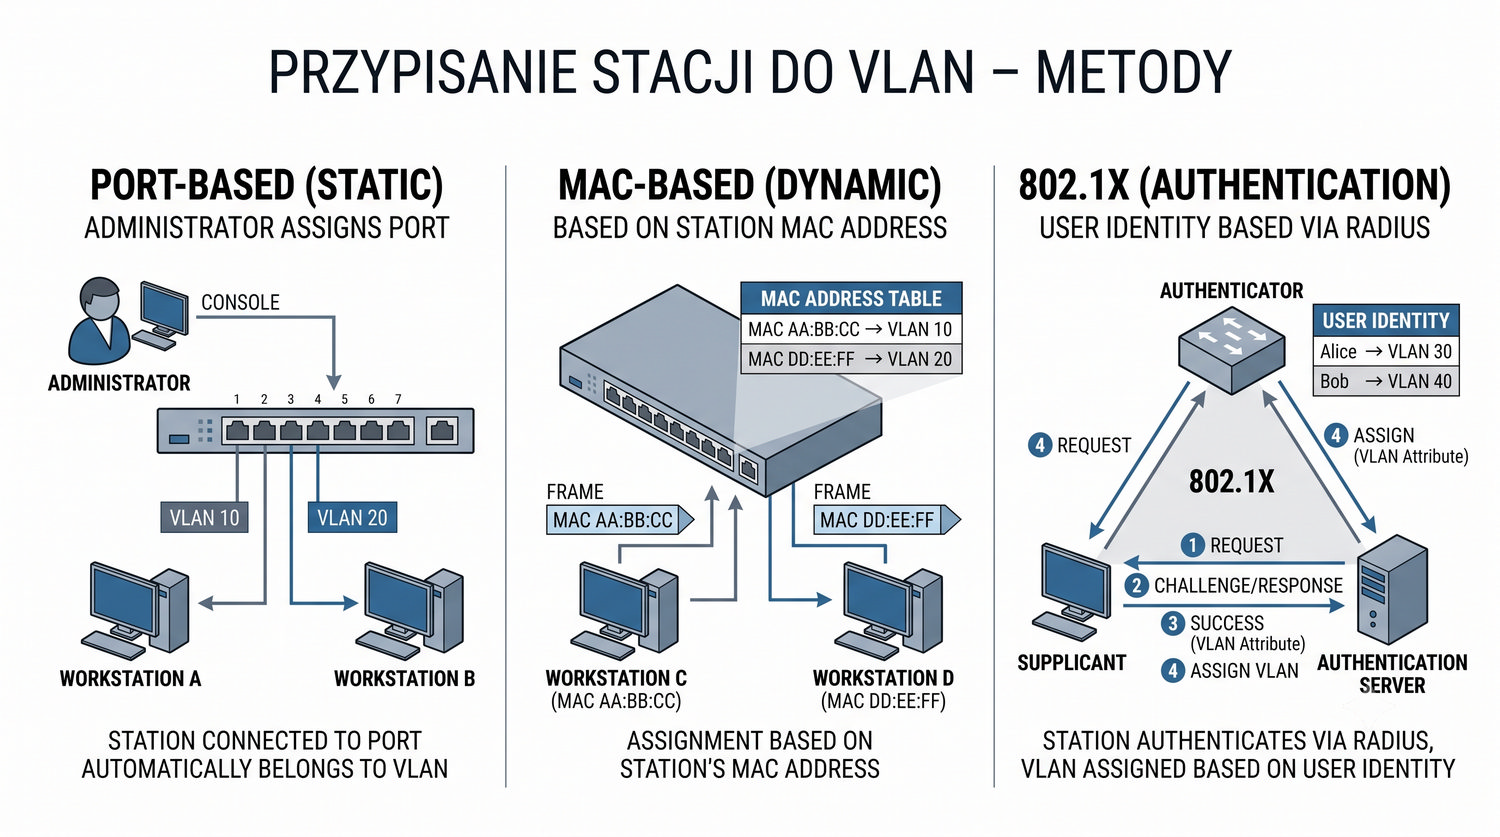
Przypisanie stacji do VLAN – metody
  • Port-based (statyczne): administrator przypisuje port do VLAN-u. Stacja podłączona do portu automatycznie należy do tego VLAN-u.
  • MAC-based (dynamiczne): przypisanie na podstawie adresu MAC stacji.
  • 802.1X (uwierzytelnianie): stacja uwierzytelnia się przez RADIUS, VLAN przypisywany na podstawie tożsamości użytkownika.
Praktyka: Port-based VLAN to standard – prosty, przewidywalny, łatwy w zarządzaniu.
Trzy schematy – port-based (port kolorowy), MAC-based (MAC przypisany do VLAN), 802.1X (użytkownik loguje się)
16/45
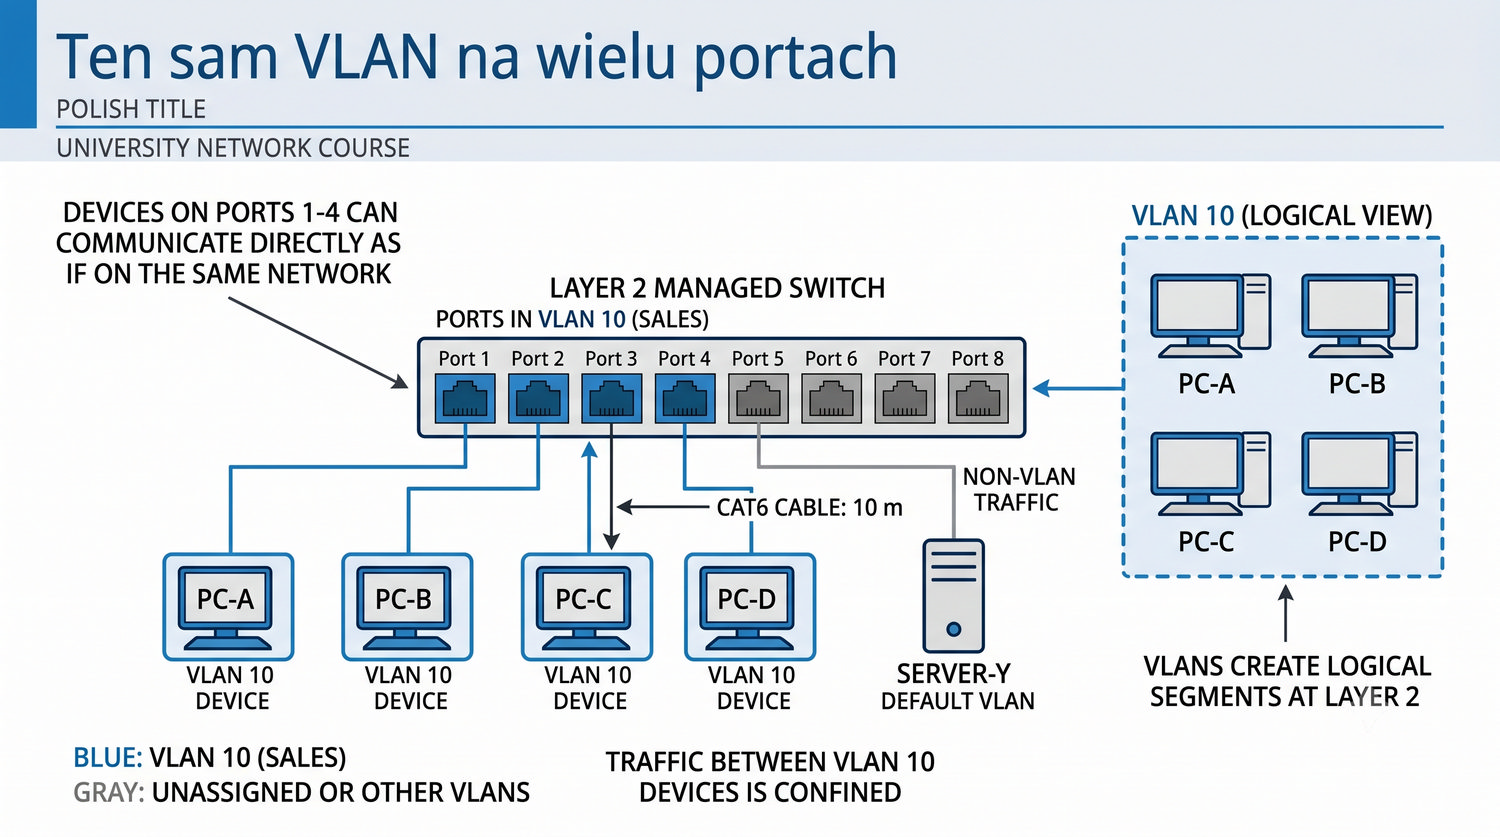
Ten sam VLAN na wielu portach

Kilka portów może należeć do tego samego VLAN-u. Przykład: porty 1-8 = VLAN 10, porty 9-16 = VLAN 20.

Stacje w VLAN 10 mogą komunikować się między sobą (przez switch), ale nie z VLAN 20. Komunikacja między VLAN-ami wymaga routera (L3).

Ważna informacja: VLAN-y są izolowane na poziomie L2 – komunikacja między nimi wymaga routingu (L3).
Switch z 16 portami – pierwsze 8 zielone (VLAN 10), kolejne 8 niebieskie (VLAN 20). Strzałki tylko w obrębie kolorów
17/45
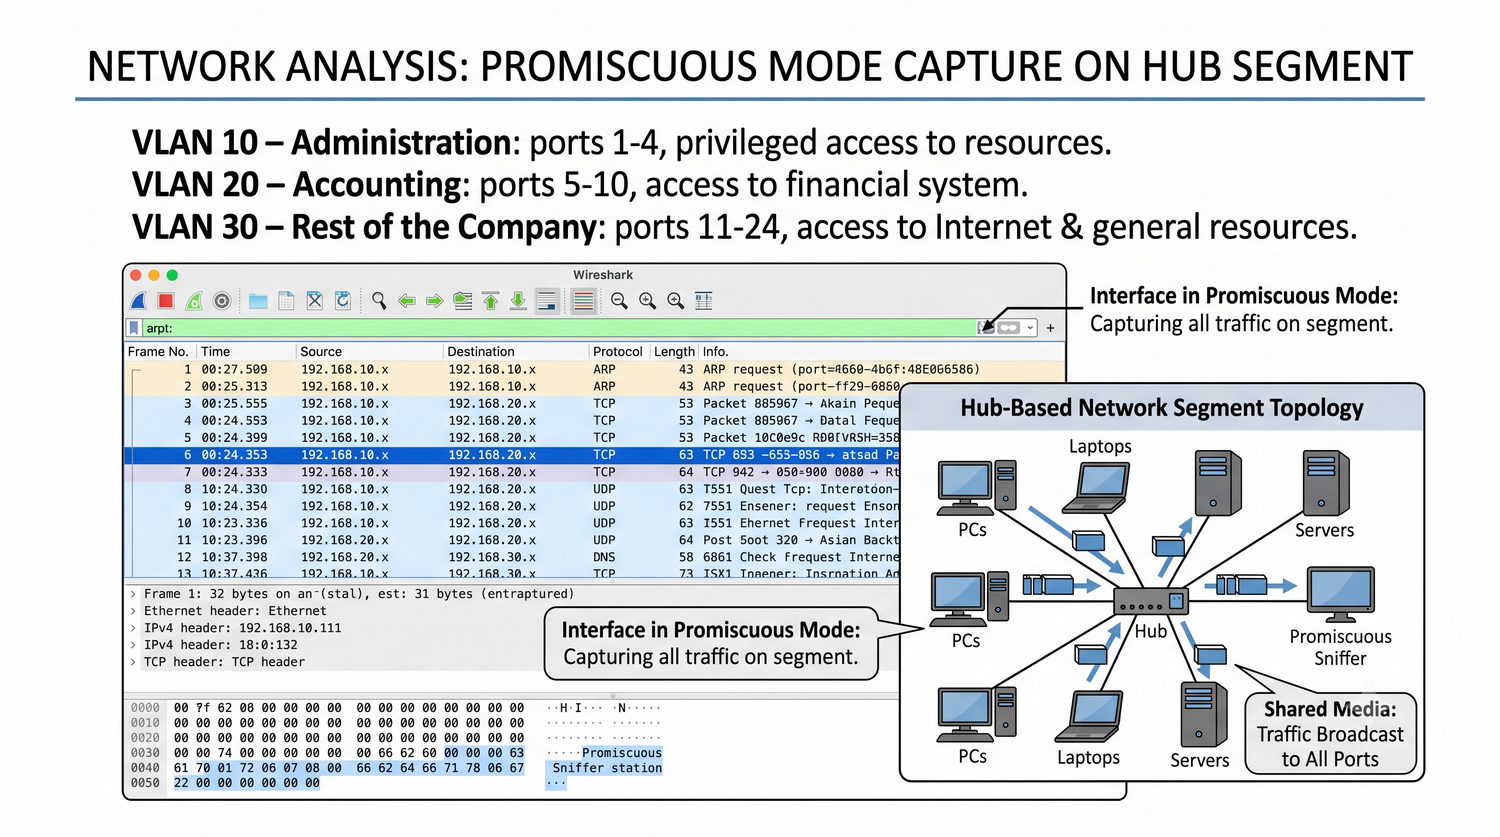
Przykład: trzy VLAN-y w firmie
  • VLAN 10 – Dyrekcja: porty 1-4, uprzywilejowany dostęp do zasobów.
  • VLAN 20 – Księgowość: porty 5-10, dostęp do systemu finansowego.
  • VLAN 30 – Reszta firmy: porty 11-24, dostęp do Internetu i zasobów ogólnych.

Każda grupa ma własną domenę rozgłoszeniową – broadcast nie wychodzi poza VLAN. Bezpieczeństwo: nikt z VLAN 30 nie może komunikować się L2 z VLAN 10.

Switch z kolorowymi strefami
18/45
VLAN – podsumowanie bloku
  • VLAN = logiczna segmentacja L2 na jednym fizycznym switchu.
  • VLAN tag (802.1Q) – znacznik identyfikujący przynależność ramki.
  • PVID – VLAN dla ramek untagged na porcie.
  • Izolacja L2 – komunikacja między VLAN wymaga routingu.
Podsumowujący schemat – switch z 3 VLAN-ami
19/45
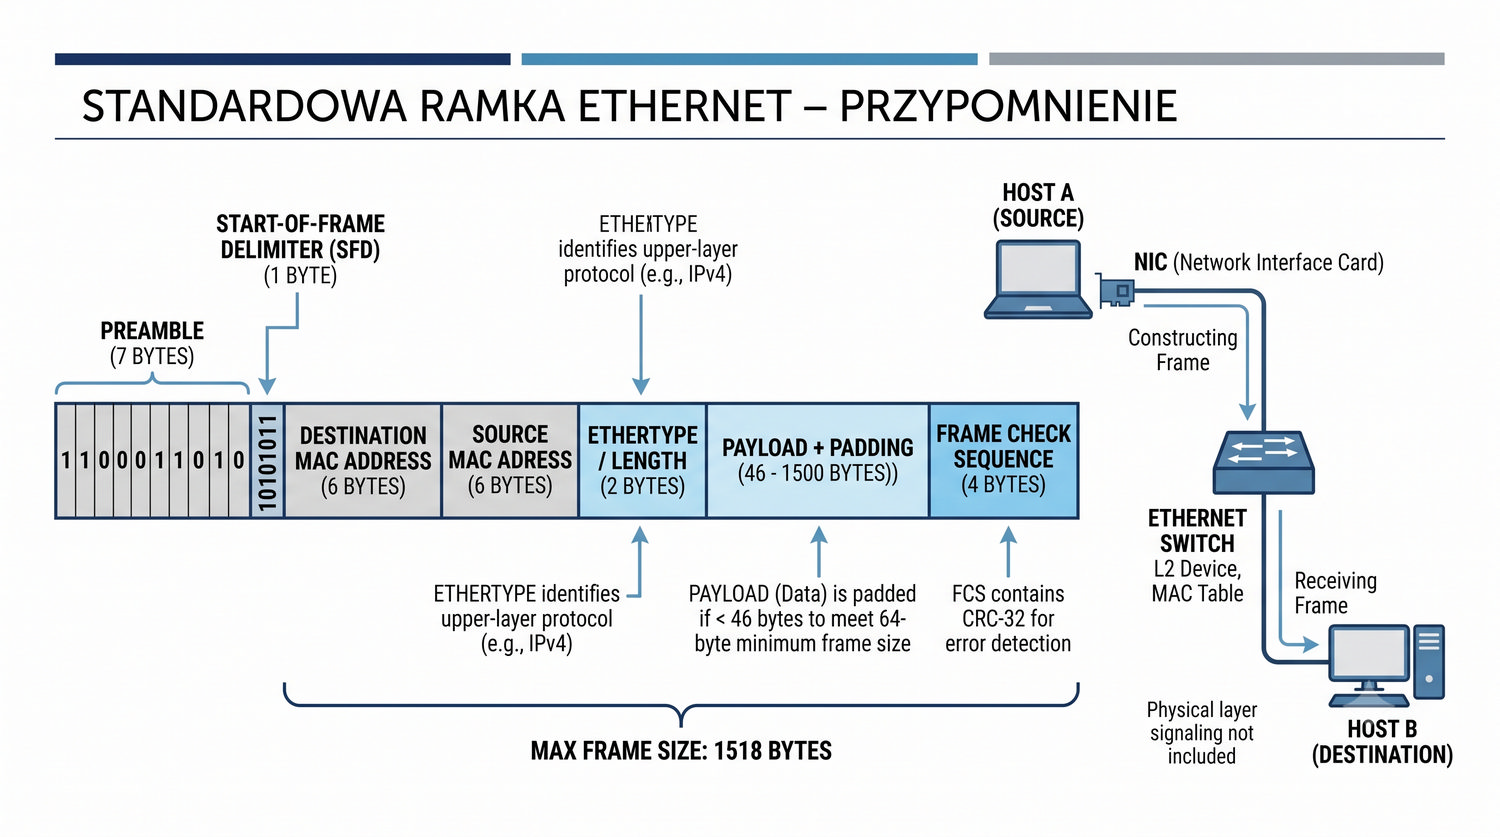
Standardowa ramka Ethernet – przypomnienie

Budowa: DA (6B) + SA (6B) + EtherType/Length (2B) + Payload (46-1500B) + FCS (4B). Całkowity rozmiar: 64-1518 bajtów.

EtherType: identyfikuje protokół warstwy wyższej (0x0800 = IPv4, 0x0806 = ARP). FCS: suma kontrolna CRC-32 (na końcu ramki).

Ramka Ethernet z kolorowymi blokami i wymiarami
20/45
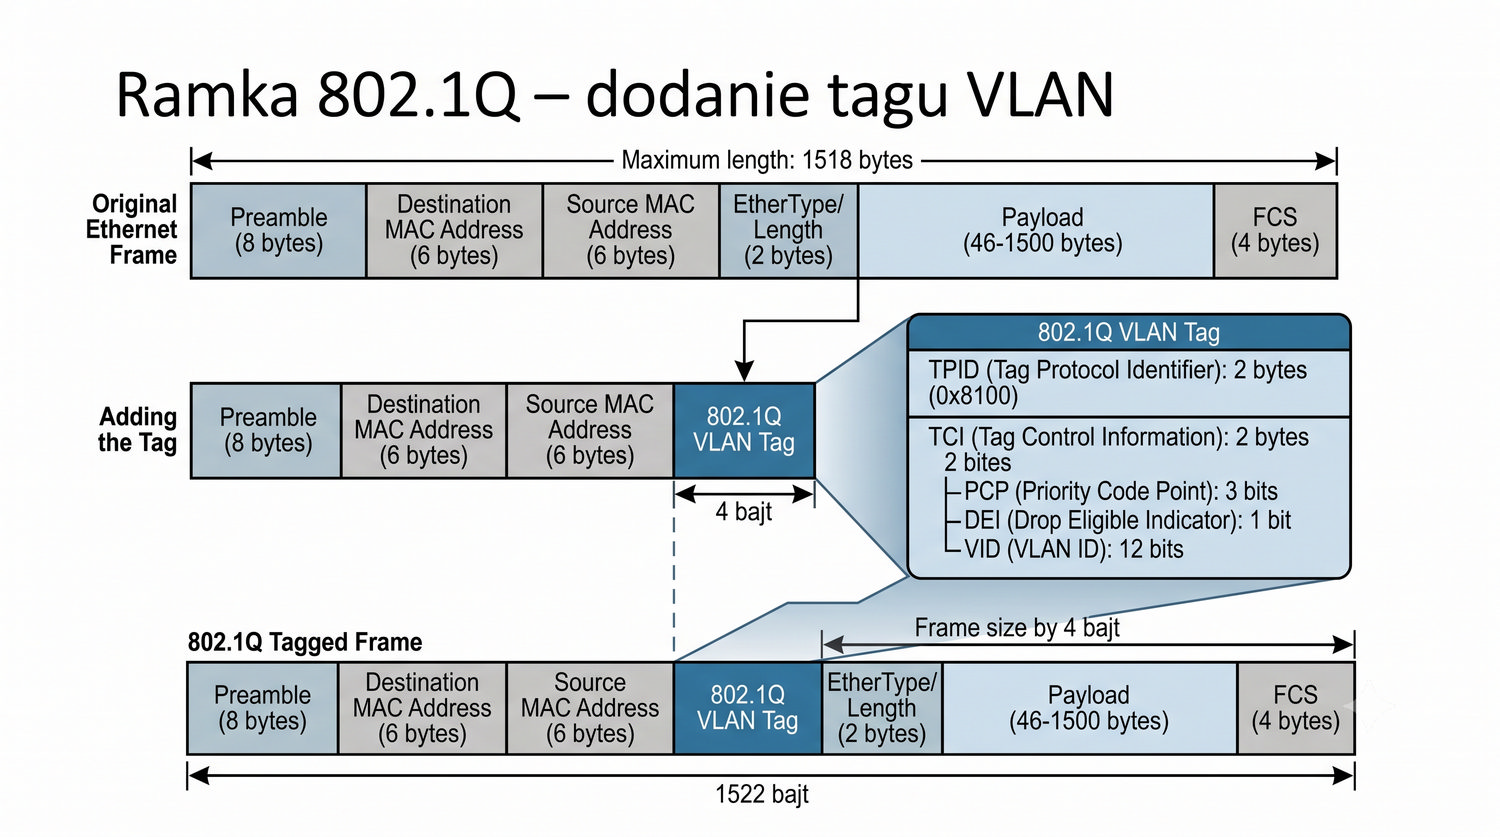
Ramka 802.1Q – dodanie tagu VLAN

IEEE 802.1Q dodaje 4 bajty między adresem źródłowym (SA) a polem EtherType/Length.

Nowa struktura: DA (6B) + SA (6B) + VLAN Tag (4B) + EtherType/Length (2B) + Payload (46-1500B) + FCS (4B). Nowy rozmiar: 68-1522 bajty. FCS jest przeliczany (oryginalna ramka miała inne FCS, tag go zmienia).

Standardowa ramka i ramka 802.1Q – wstawiony blok VLAN Tag z strzałką
21/45
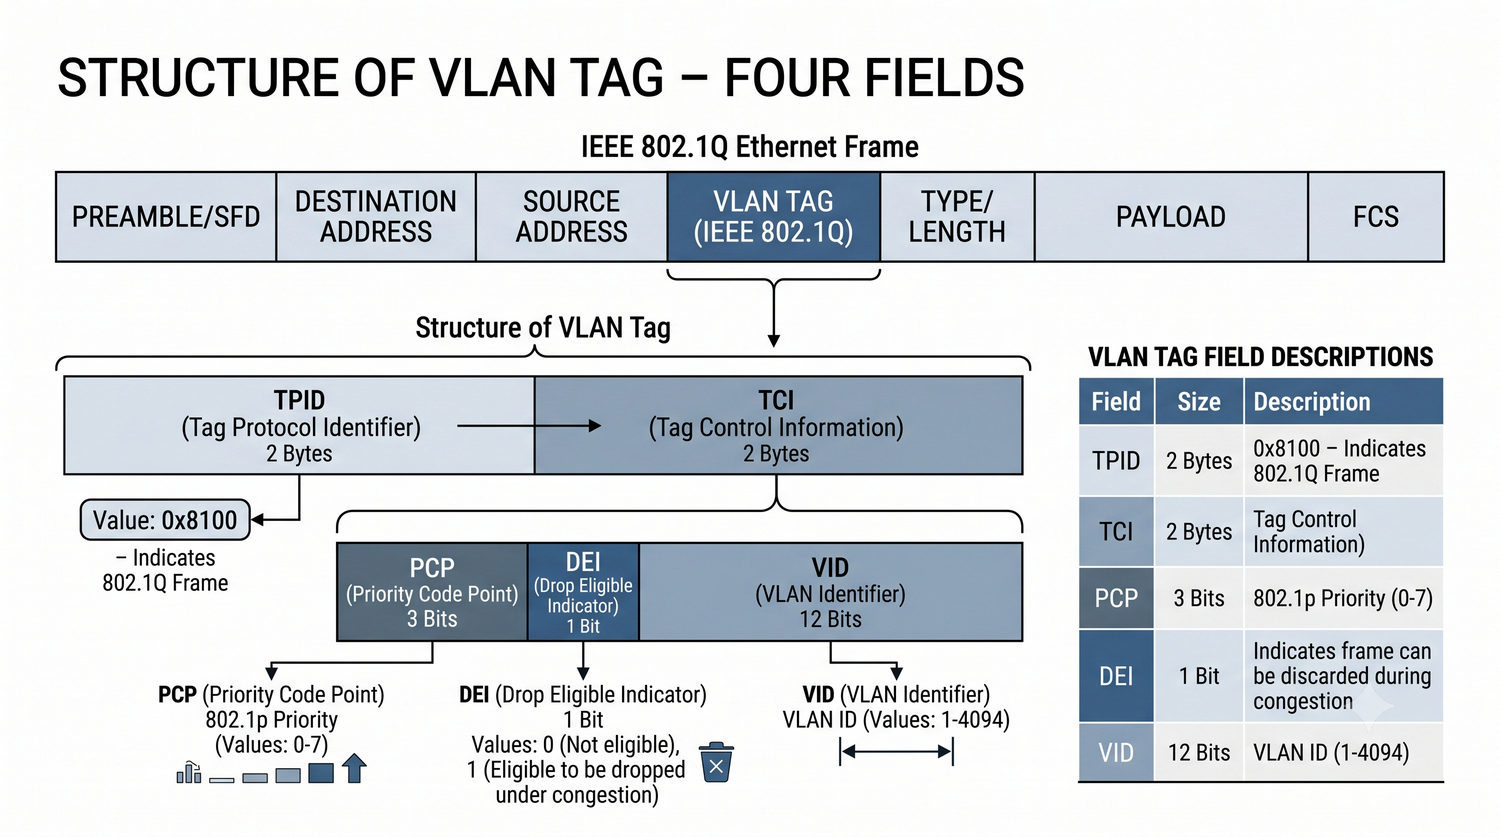
Budowa VLAN tag – cztery pola
  • TPID (Tag Protocol Identifier) – 2 bajty: 0x8100 – znacznik "to jest ramka 802.1Q".
  • TCI (Tag Control Information) – 2 bajty: zawiera trzy podpola:
    • PCP (Priority Code Point) – 3 bity: priorytet 802.1p (0-7, 7 = najwyższy).
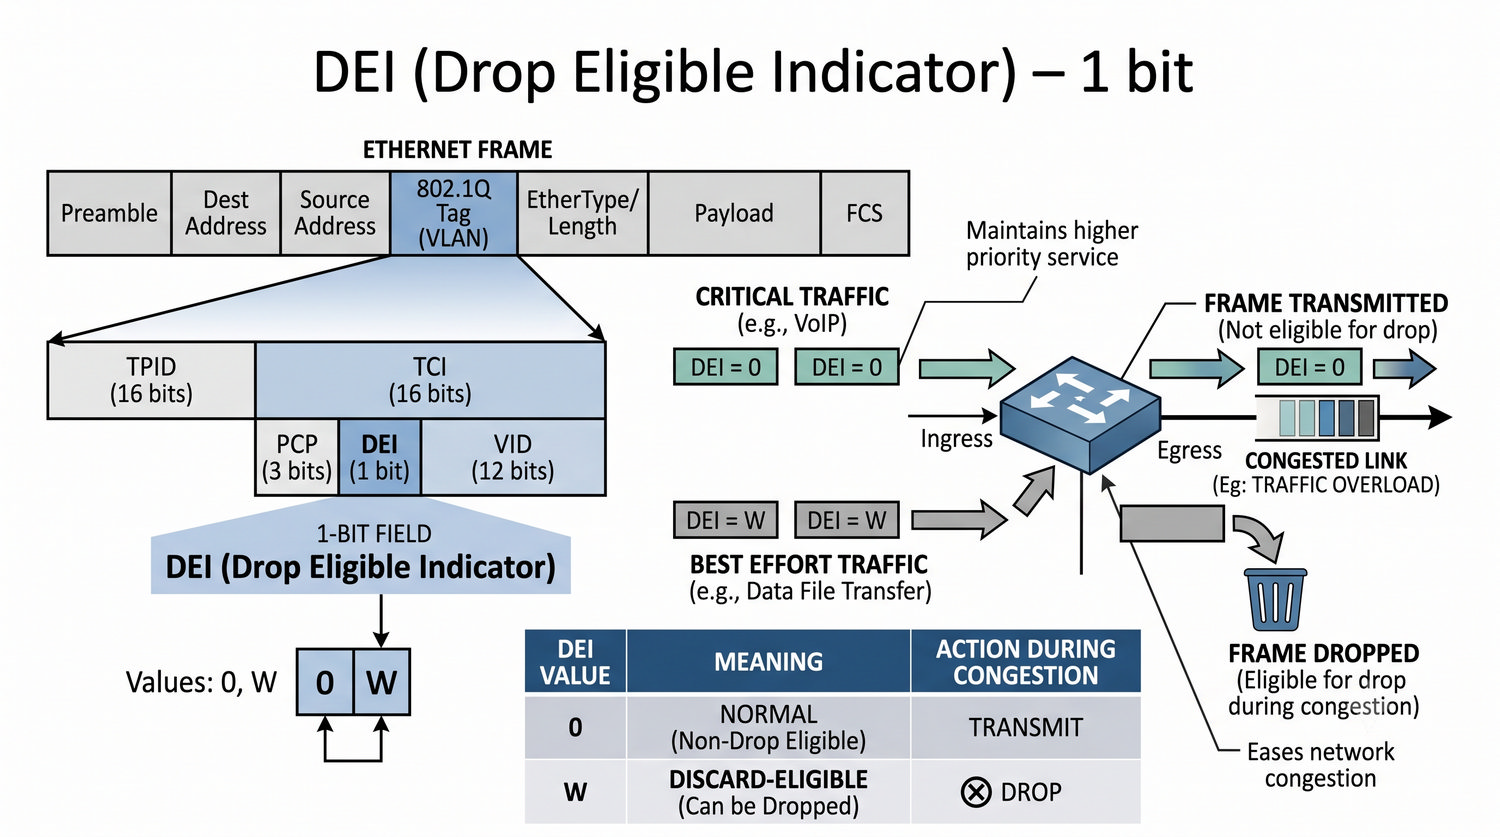
    • DEI (Drop Eligible Indicator) – 1 bit: wskazuje, czy ramkę można odrzucić przy przeciążeniu.
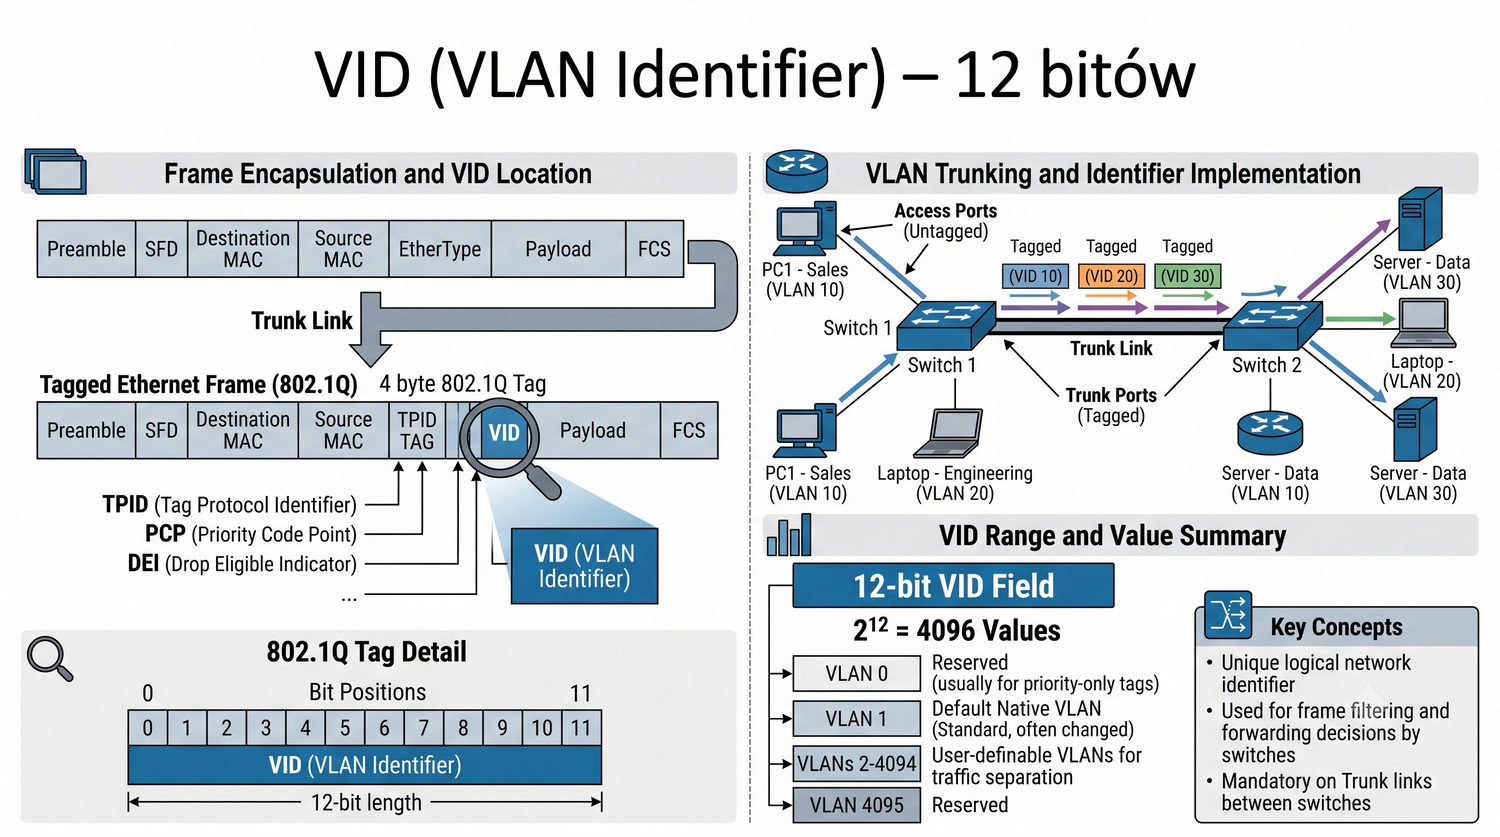
    • VID (VLAN Identifier) – 12 bitów: identyfikator VLAN (1-4094).
VLAN Tag rozłożony na bity – 16 bitów TPID + 3 bity PCP + 1 bit DEI + 12 bitów VID
22/45
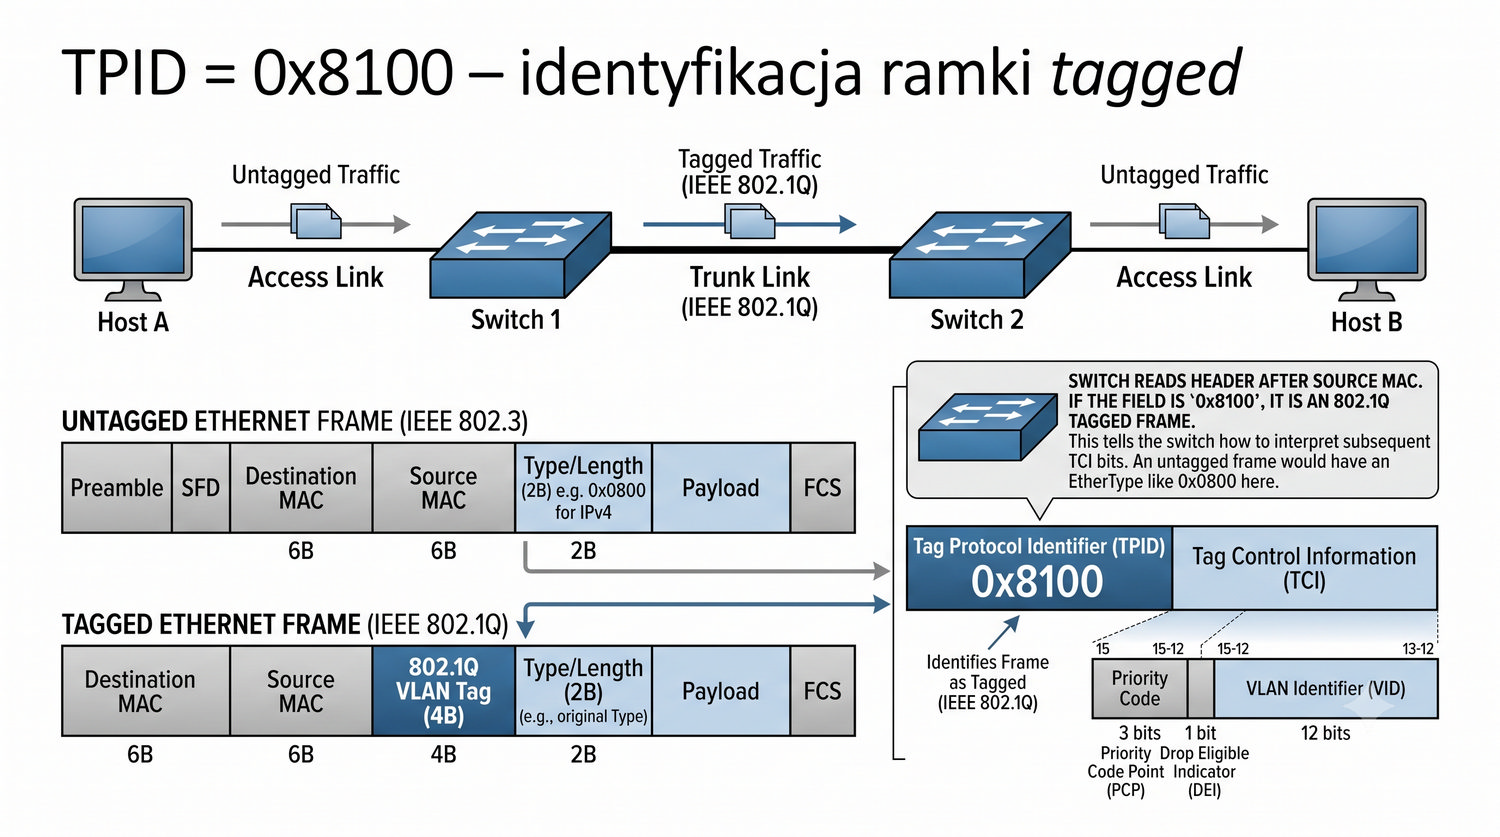
TPID = 0x8100 – identyfikacja ramki tagged

Wartość 0x8100 w miejscu EtherType/Length informuje odbiorcę: "to nie jest standardowy EtherType – to VLAN tag". Switch odczytuje TPID → wie, że ramka zawiera tag VLAN.

Jeśli TPID ≠ 0x8100 → ramka jest untagged (lub innego typu, np. Q-in-Q).

Ważna informacja: TPID = 0x8100 to sygnatura ramki 802.1Q – tylko ramki z tym znacznikiem są interpretowane jako tagged.
Nagłówek ramki z podświetlonym polem TPID = 0x8100 i adnotacją 'To jest ramka tagged'
23/45
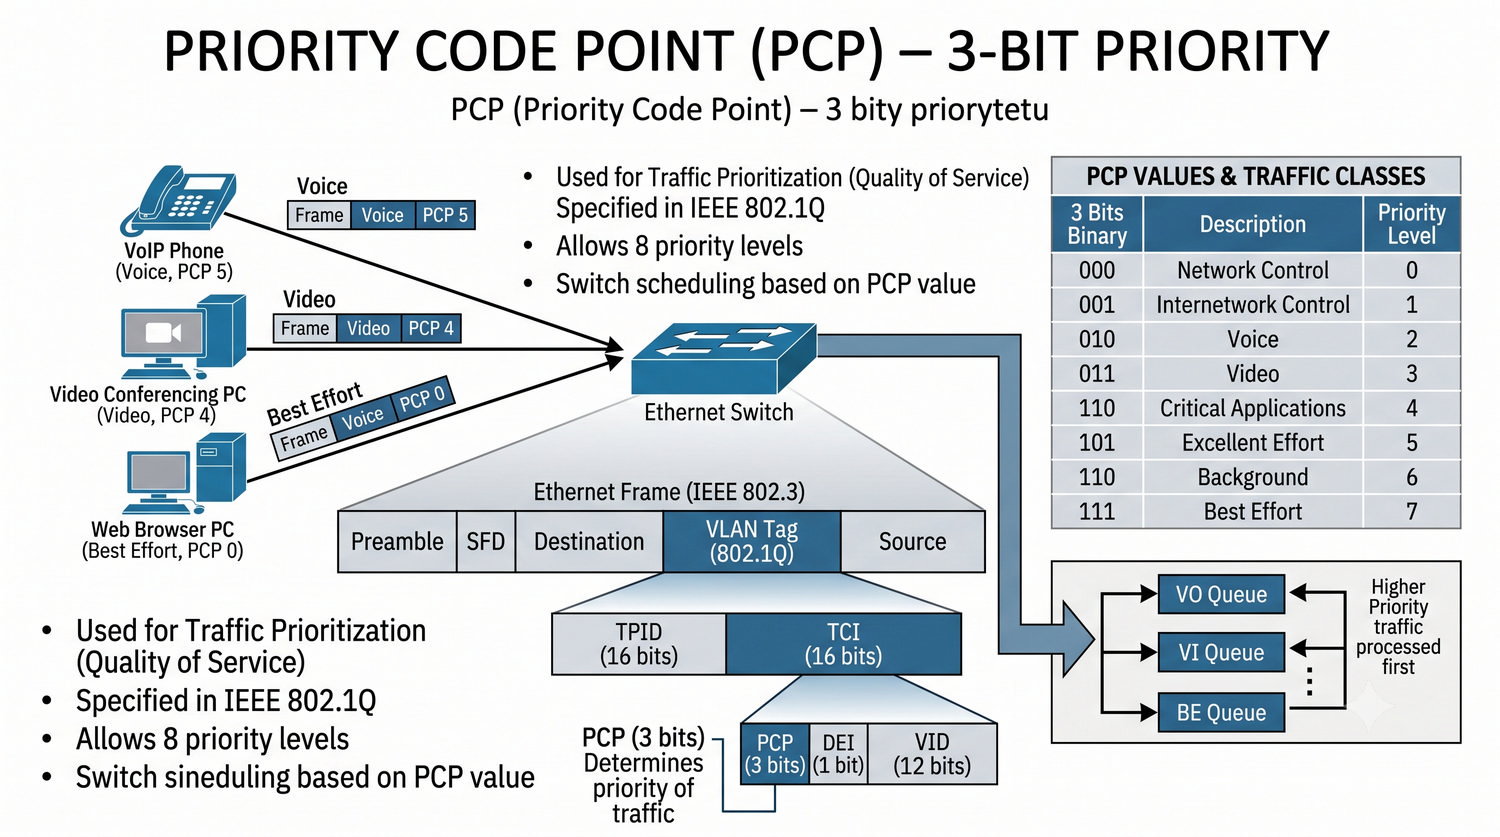
PCP (Priority Code Point) – 3 bity priorytetu

PCP = 3 bity → 8 poziomów priorytetu (0-7). Określa klasę ruchu (CoS – Class of Service).

Przykłady: 0 = Best Effort, 1 = Background, 2 = Excellent Effort, 3 = Critical Applications, 4 = Video, 5 = Voice, 6 = Internetwork Control, 7 = Network Control. Używany w QoS – przełącznik może priorytetyzować ramki z wyższym PCP.

Ciekawostka: PCP = 0 oznacza Best Effort, ale to NIE znaczy, że ramka nie ma priorytetu – to najniższy priorytet w domyślnej sieci.
Skala 0-7 z kolorami (czerwony = najwyższy priorytet, szary = najniższy)
24/45
DEI (Drop Eligible Indicator) – 1 bit

DEI = 1 bit (0 lub 1). Domyślnie: 0 (nie oznaczona do odrzucenia). Jeśli przełącznik jest przeciążony – może odrzucać ramki z DEI = 1 przed ramkami z DEI = 0.

W połączeniu z PCP: tworzy kod 4-bitowy (3+1) dla zaawansowanego QoS.

Uwaga: DEI zastąpił CFI (Canonical Format Indicator) z wcześniejszych wersji 802.1Q.
Ramka z DEI=1 (oznaczona 'drop me first') obok ramki z DEI=0
25/45
VID (VLAN Identifier) – 12 bitów

VID = 12 bitów → 4096 wartości (0-4095). 0 i 4095 zarezerwowane → 1-4094 dostępne. VID = 1 – domyślny VLAN (wszystkie porty domyślnie w VLAN 1). VID = 4095 – zarezerwowany (nie używać).

VID = 0 – oznacza "priorytet tylko" (priority tagged). Wpis w FDB jest powiązany z VID – ten sam MAC może być w różnych VLAN-ach na różnych portach.

Pole VID 12-bitowe z przykładową wartością (np. 100 = 0x0064)
26/45
Baby Giant Frames – problem z MTU

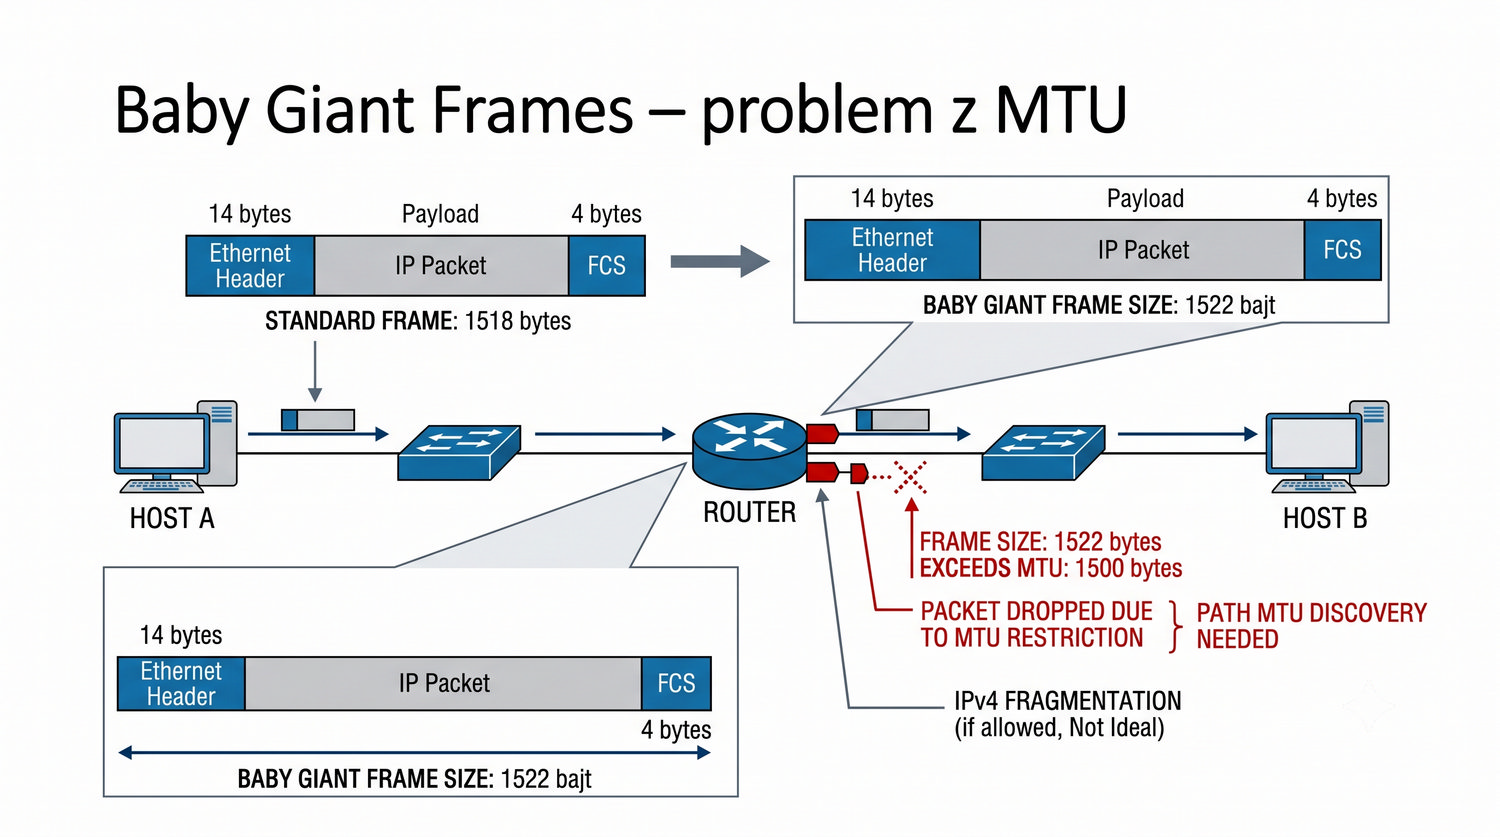
Standardowa ramka Ethernet: max 1518B (z nagłówkami). Ramka 802.1Q: max 1522B (+4B tagu). Większość przełączników i kart sieciowych obsługuje 1522B (Baby Giant).

Starsze urządzenia mogą odrzucać ramki > 1518B. MTU (Maximum Transmission Unit) – domyślnie 1500B dla payloadu.

Definicja: Baby Giant Frame – ramka Ethernet o rozmiarze 1522 bajtów (1518 + 4B tagu 802.1Q), wymagająca obsługi przez przełączniki i karty sieciowe.
Dwie ramki – 1518B (mieści się) i 1522B (wystaje – Baby Giant)
27/45
Double Tagging (Q-in-Q) – rozszerzenie 802.1Q

IEEE 802.1ad (Q-in-Q) – podwójne tagowanie VLAN. Zewnętrzny tag (S-Tag – Service Tag) + wewnętrzny tag (C-Tag – Customer Tag).

Zastosowanie: dostawcy usług (ISP) – separacja VLAN-ów klientów wewnątrz własnej infrastruktury. Rozmiar ramki: +8B → 1526B (lub więcej).

Zapowiedź: Q-in-Q jest wykorzystywane w ataku VLAN Hopping (double tagging) – temat w części 9 (Bezpieczeństwo L2).
Ramka z dwoma tagami – S-Tag i C-Tag
28/45
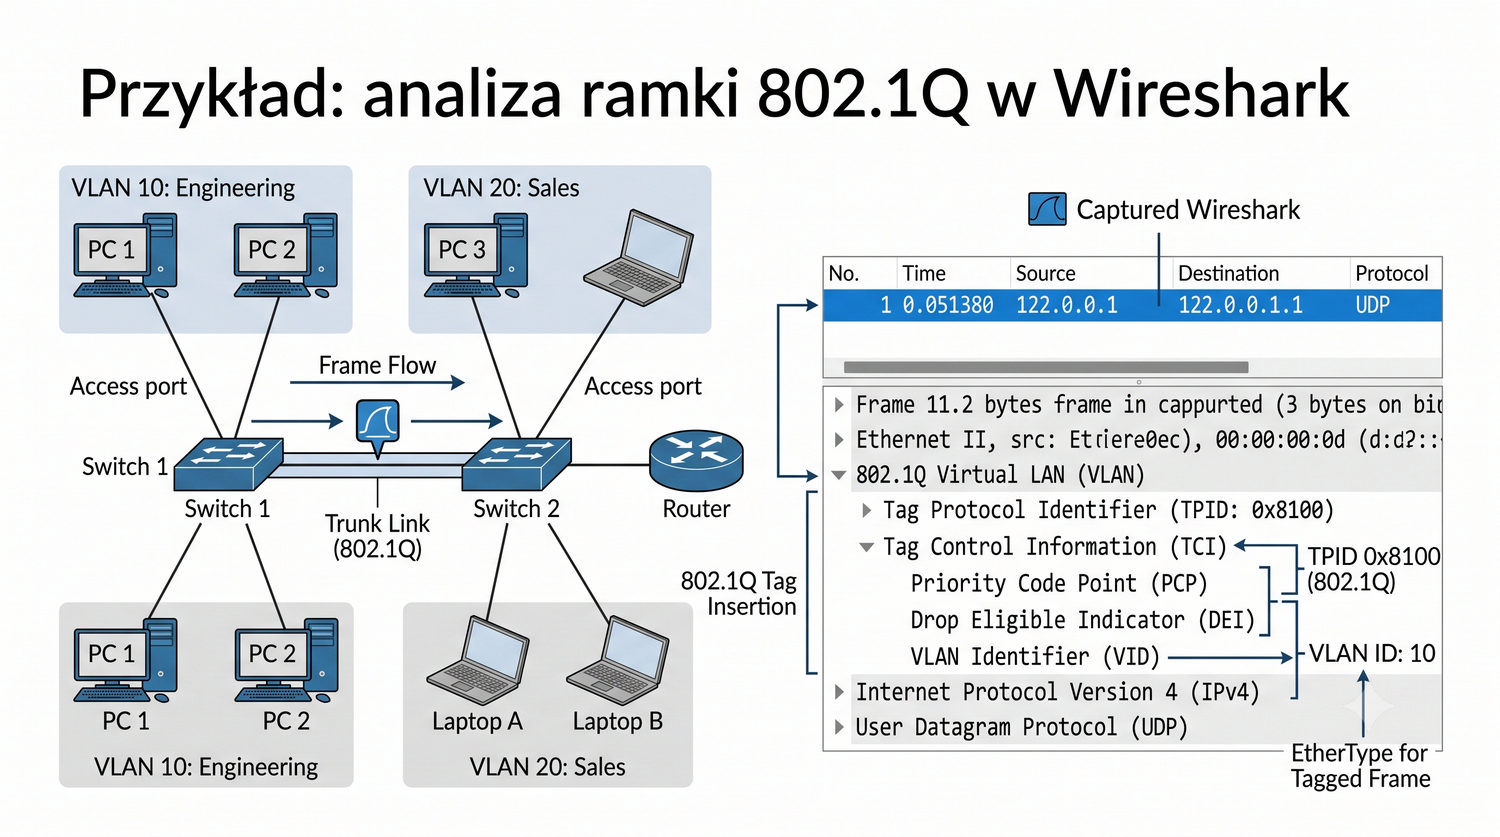
Przykład: analiza ramki 802.1Q w Wireshark

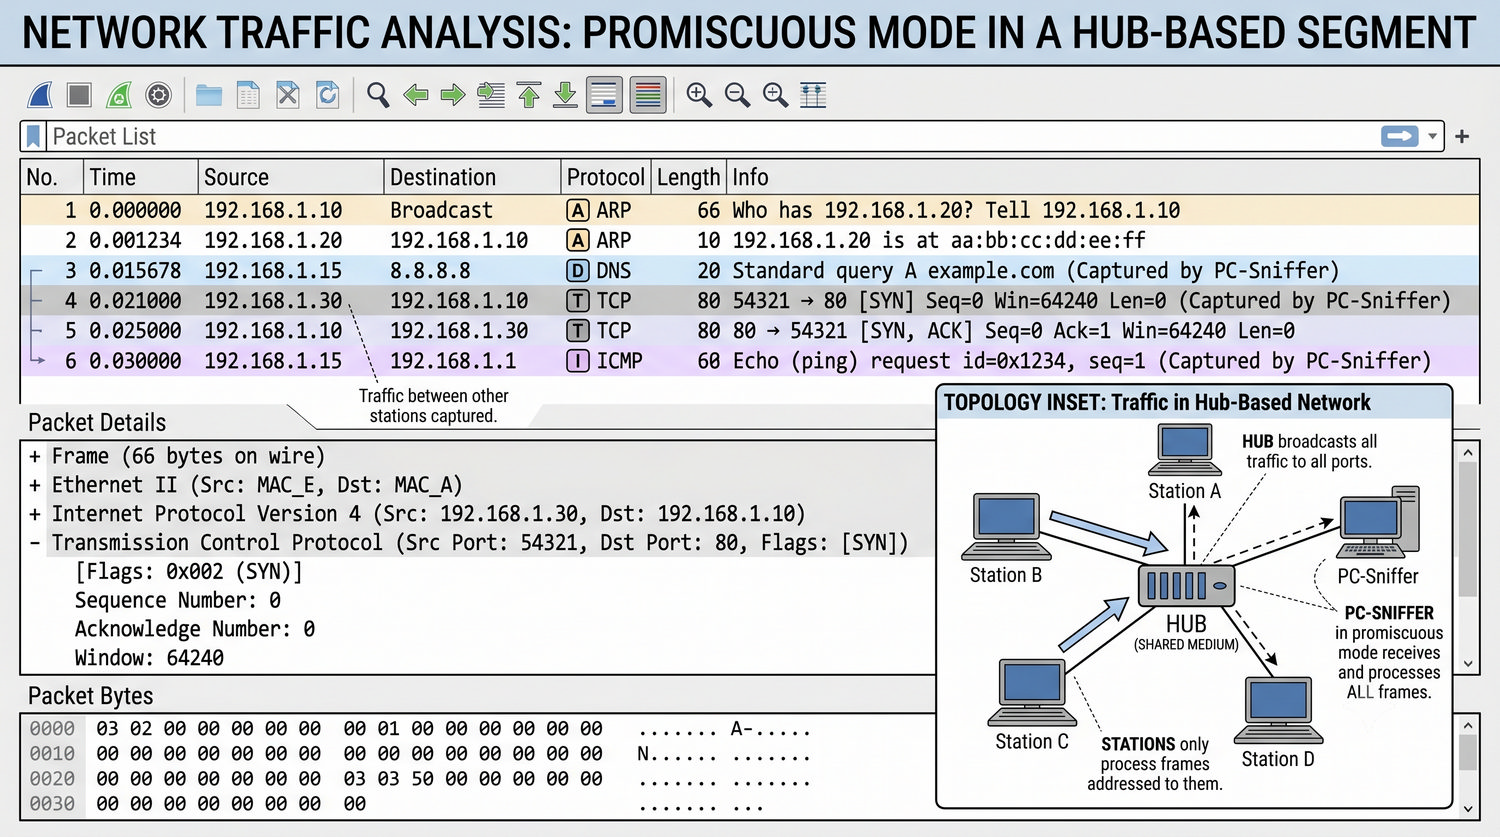
Ujęcie ramki Ethernet z tagiem VLAN w programie Wireshark. Widoczne pola: TPID = 0x8100, PCP = 0, DEI = 0, VID = 100. EtherType = 0x0800 (IPv4).

Praktyka: Wireshark automatycznie rozpoznaje ramki 802.1Q i wyświetla zawartość tagu – przydatne narzędzie do diagnostyki.
Zrzut ekranu Wireshark z zaznaczonymi polami 802.1Q
29/45
Ramka 802.1Q – podsumowanie bloku
  • Tag: 4B między SA a EtherType/Length.
  • TPID = 0x8100 – identyfikacja tagged.
  • TCI = PCP (3 bity) + DEI (1 bit) + VID (12 bitów).
  • Baby Giant: 1522B zamiast 1518B.
  • Q-in-Q: podwójne tagowanie dla ISP.
Ramka 802.1Q z wszystkimi polami i wymiarami
30/45
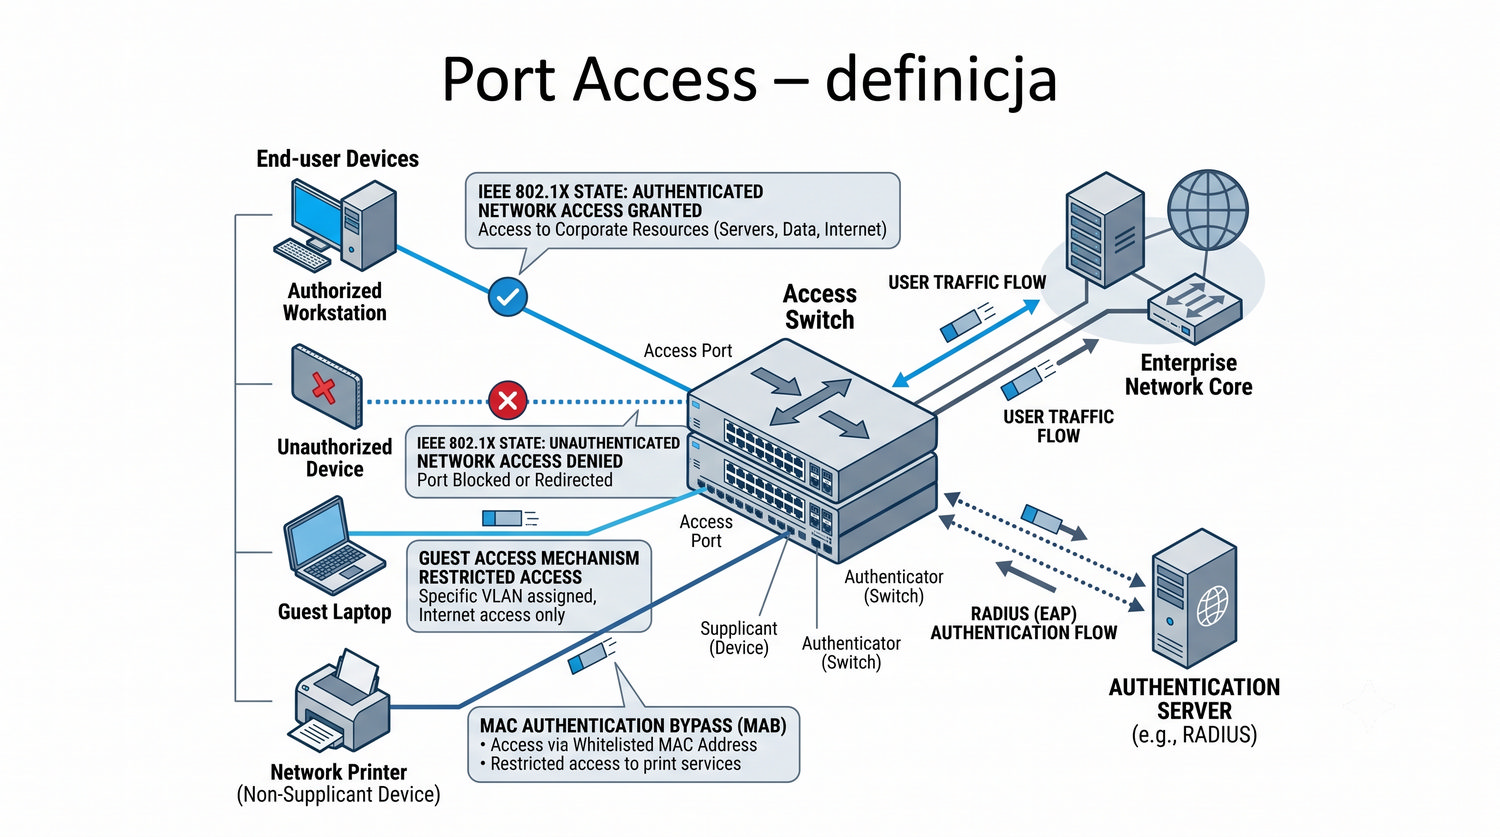
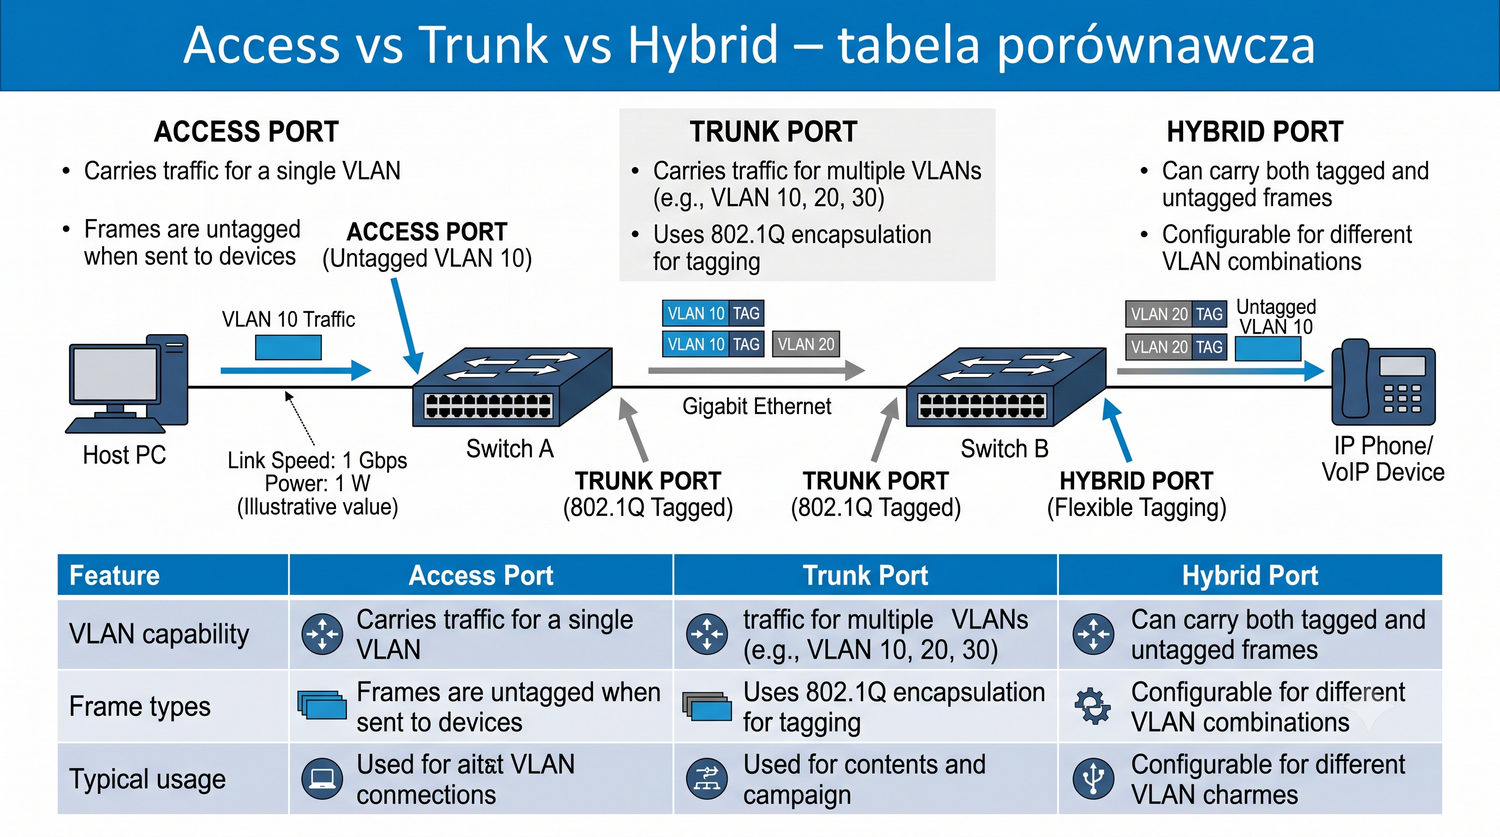
Port access – definicja

Port Access (port dostępowy) – podłączona jest stacja końcowa (PC, serwer, drukarka). Na porcie Access: ramki wychodzą untagged (bez tagu VLAN).

Stacja końcowa nie wie nic o VLAN – wysyła i odbiera standardowe ramki Ethernet. PVID portu Access = numer VLAN, do którego należy stacja.

Definicja: Port Access – port przełącznika podłączony do urządzenia końcowego, wysyłający ramki bez tagu VLAN (untagged).
Port Access z PC – ramki untagged w obie strony
31/45
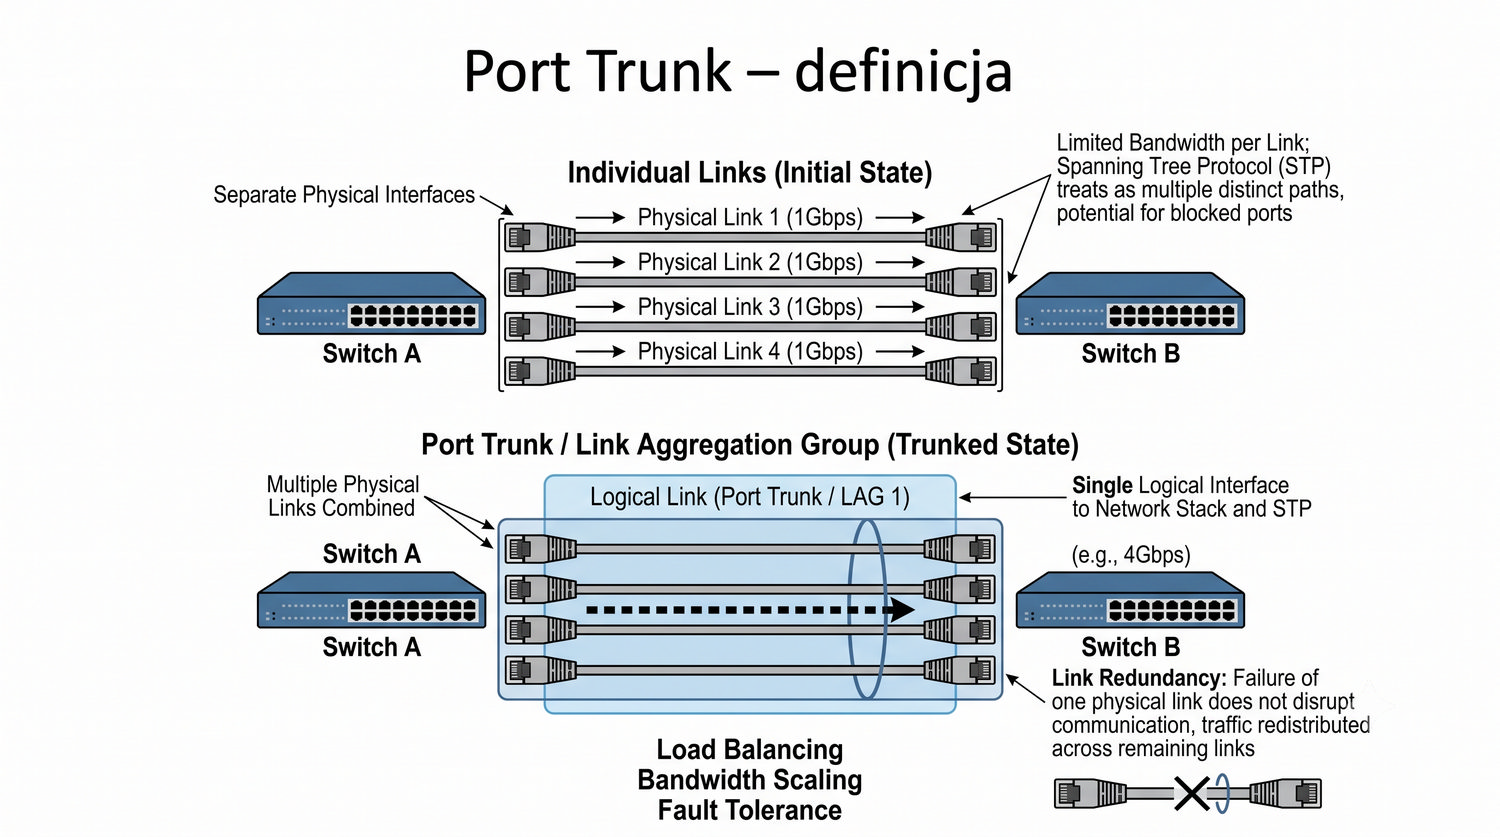
Port trunk – definicja

Port Trunk (port szkieletowy) – łączy dwa przełączniki (lub przełącznik z routerem). Na porcie Trunk: ramki wychodzą tagged (ze znacznikiem VLAN).

Umożliwia przesyłanie ruchu wielu VLAN-ów przez jedno łącze. Port Trunk pozwala na przesyłanie ramek z różnymi VID – switch na drugim końcu odczytuje tag i wie, do którego VLAN należy ramka.

Definicja: Port Trunk – port przełącznika łączący dwa urządzenia sieciowe (switch, router), przesyłający ramki z tagami VLAN dla wielu sieci. Koncepcja Native VLAN: ruch należący do Native VLAN (domyślnie VLAN 1) jest przesyłany przez łącze trunk bez tagu (untagged). Ze względów bezpieczeństwa (ochrona przed atakiem VLAN Hopping) zaleca się zmianę Native VLAN na dedykowany, nieużywany numer.
Dwa przełączniki połączone portem Trunk – ramki z kolorowymi tagami VLAN przechodzą między nimi
32/45
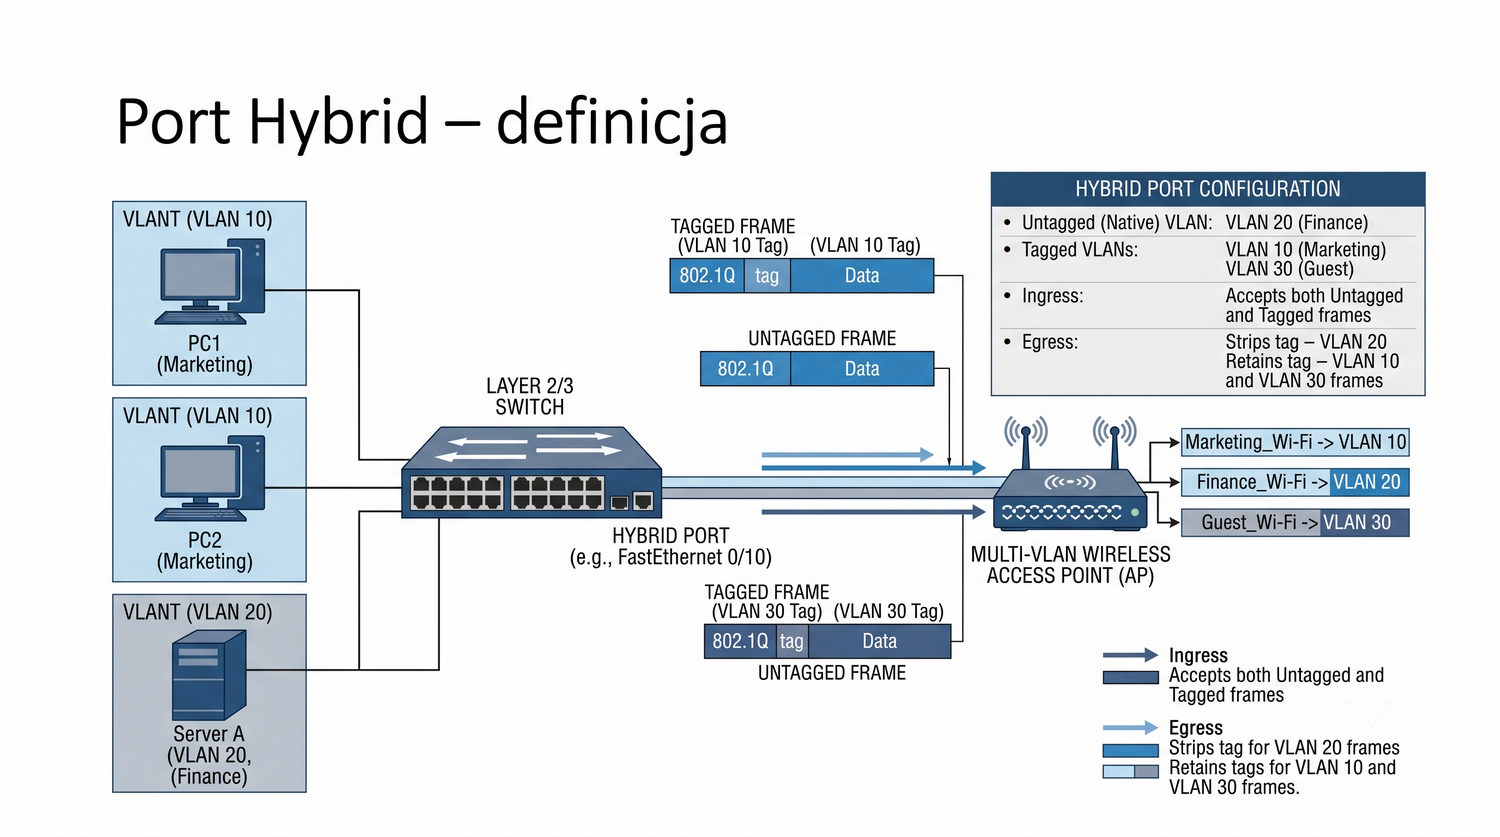
Port hybrid – definicja

Port Hybrid – łączy cechy Access i Trunk. Wysyła ramki dla jednego VLAN jako untagged (jak Access) i dla innych jako tagged (jak Trunk).

Zastosowanie: gdy z jednego portu korzysta urządzenie końcowe (untagged) i jednocześnie przechodzą przez niego inne VLAN-y do innego urządzenia. Rzadko stosowany w małych sieciach – częściej w złożonych konfiguracjach.

Definicja: Port Hybrid – port przełącznika, który wysyła ramki dla wybranego VLAN jako untagged, a dla pozostałych jako tagged.
Port Hybrid – jedna ramka untagged (do PC) i dwie tagged (do switcha za PC)
33/45
Access vs trunk vs hybrid – tabela porównawcza
CechaAccessTrunkHybrid
PodłączenieStacja końcowaPrzełącznik / RouterMieszane
Tagowanie wyjścioweUntaggedTaggedUntagged + Tagged
Ilość VLAN1WieleWiele
PVIDAuto (VLAN portu)Auto (native VLAN)Auto (untagged VLAN)
Typowe zastosowaniePC, serwerŁącze między switchamiZaawansowane
Tabela porównawcza z ikonami dla każdego typu portu
34/45
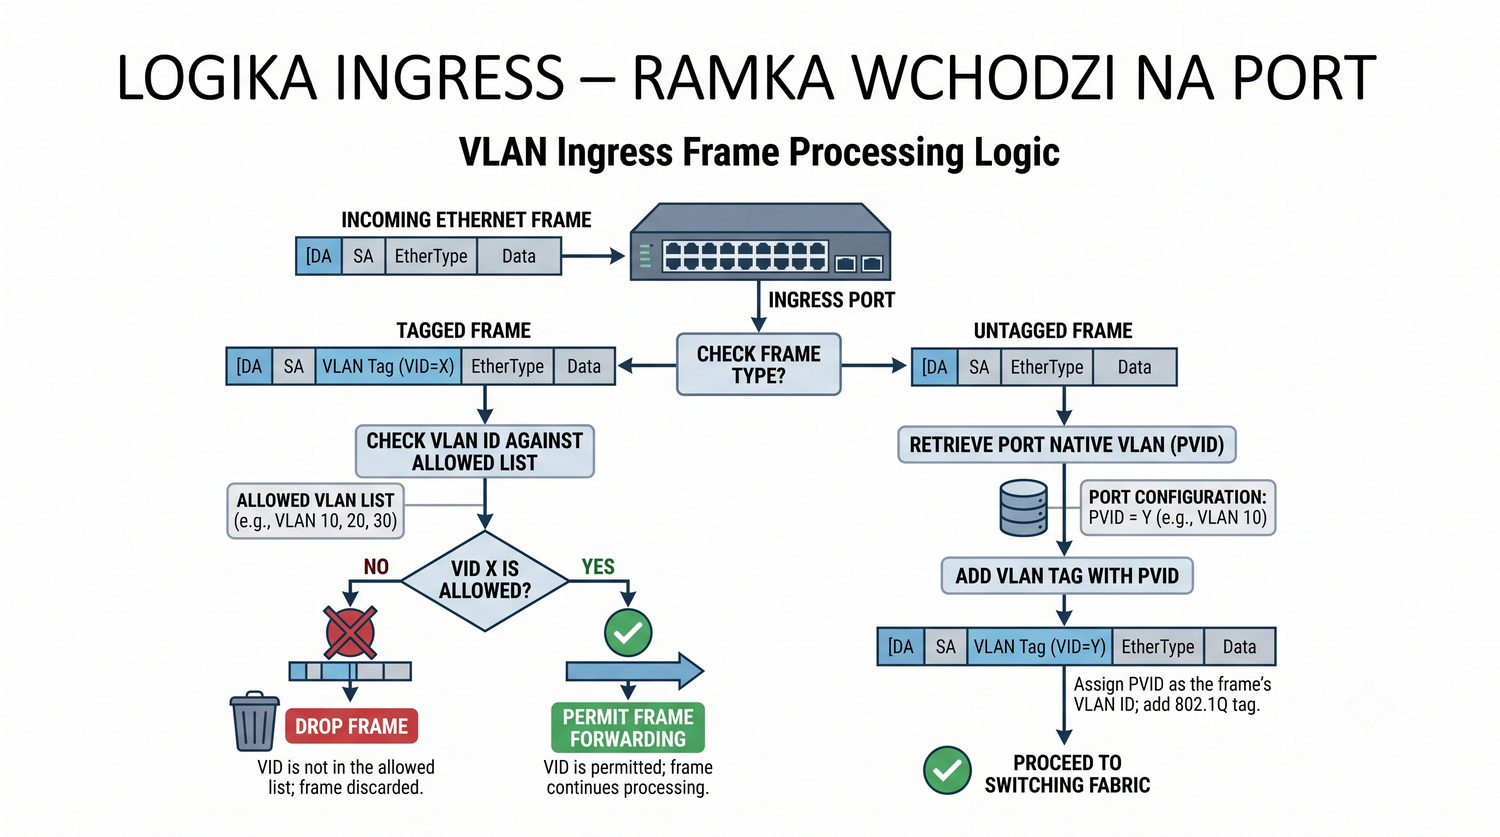
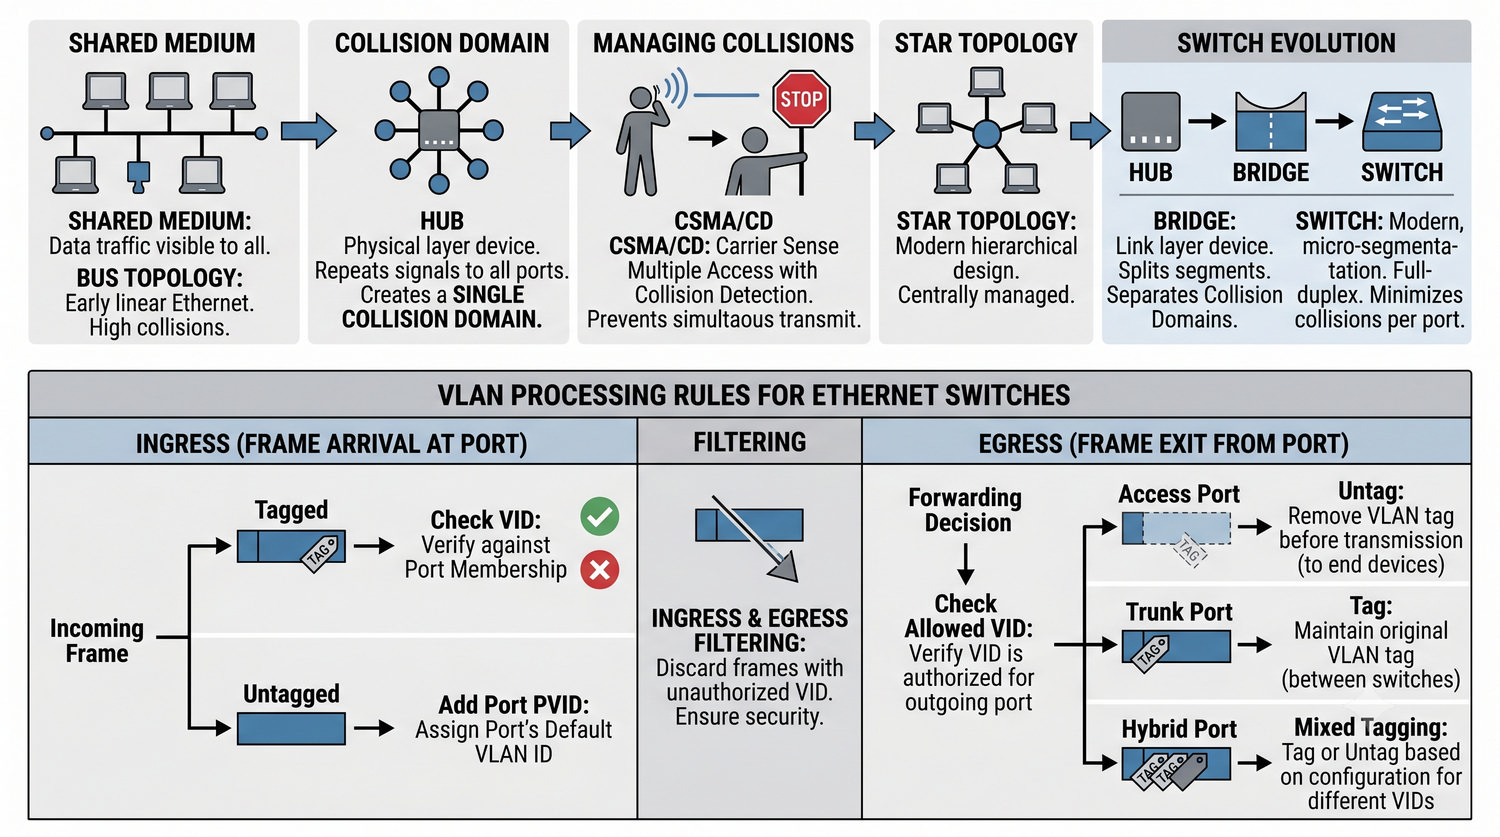
Logika Ingress – ramka wchodzi na port

Krok 1: Sprawdź, czy ramka ma tag 802.1Q.

  • Tagged: Sprawdź, czy VID jest dozwolony na tym porcie (allowed VLAN list). Jeśli nie – odrzuć.
  • Untagged: Dodaj tag z PVID portu.

Krok 2: Ramka (teraz tagged, jeśli była untagged) trafia do logicznej domeny VLAN.

Krok 3: Przełącznik podejmuje decyzję forward/filter/flood w obrębie tego VLAN.

Diagram decyzyjny Ingress – ramka wchodzi → tagged? → TAK: sprawdź VID → dozwolony? → forward. NIE? → odrzuć. NIE (untagged) → dodaj PVID → forward
35/45
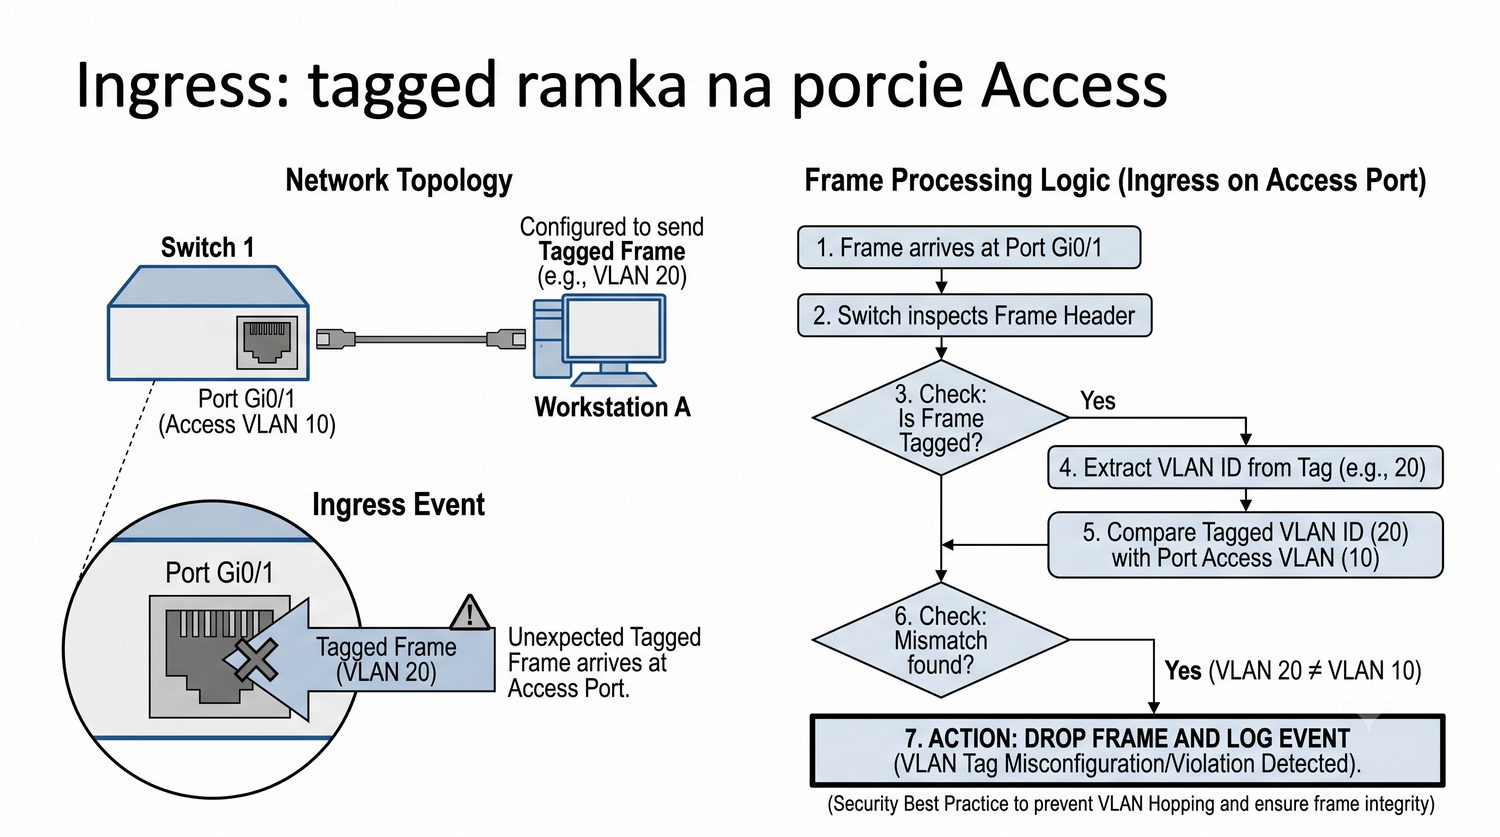
Ingress: tagged ramka na porcie Access

Port Access = PVID 10, configured dla VLAN 10. Na port wchodzi ramka z tagiem VID=20 (tagged).

Logika Ingress: ramka tagged → sprawdź VID (20) – port Access zwykle nie ma listy dozwolonych VID poza PVID. Jeśli VID ≠ PVID → ramka jest odrzucana (ingress filtering). Port Access: tylko untagged ramki są akceptowane.

Ramka tagged VID=20 na Access porcie PVID=10 – czerwony X (odrzucona)
36/45
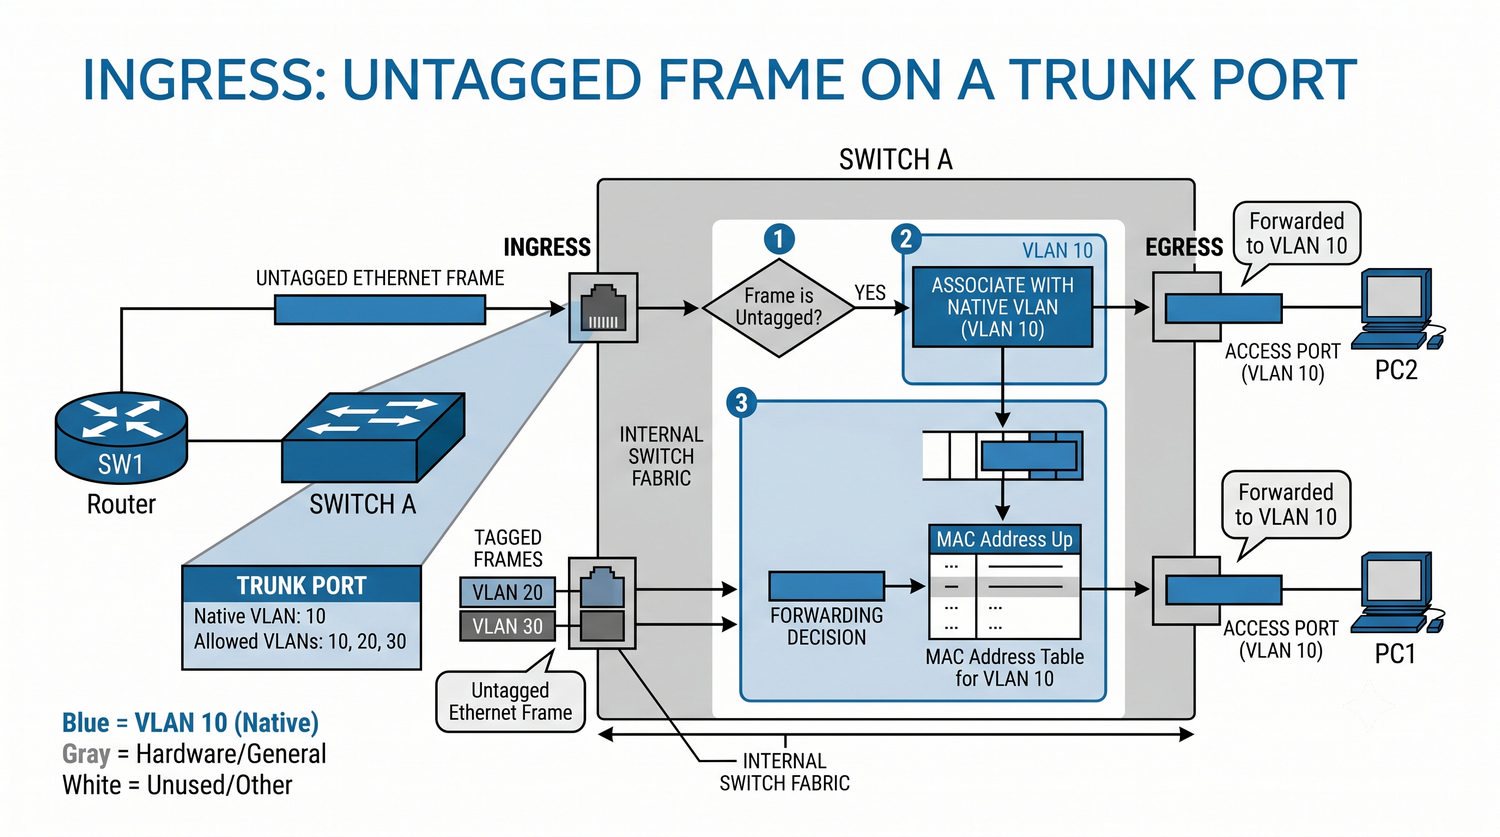
Ingress: untagged ramka na porcie Trunk

Port Trunk = PVID 1 (domyślnie), dozwolone VLAN: 10,20,30. Na port wchodzi ramka untagged.

Logika Ingress: ramka untagged → dodaj PVID (1) → ramka trafia do VLAN 1. Uwaga: jeśli PVID nie znajduje się na liście dozwolonych VLAN → ramka odrzucona. Uwaga 2: na trunkach zwykle ustawia się PVID na VLAN, który nie jest używany, aby uniknąć przypadkowego tagowania.

Ramka untagged na Trunk porcie – dodawany tag VID=1
37/45
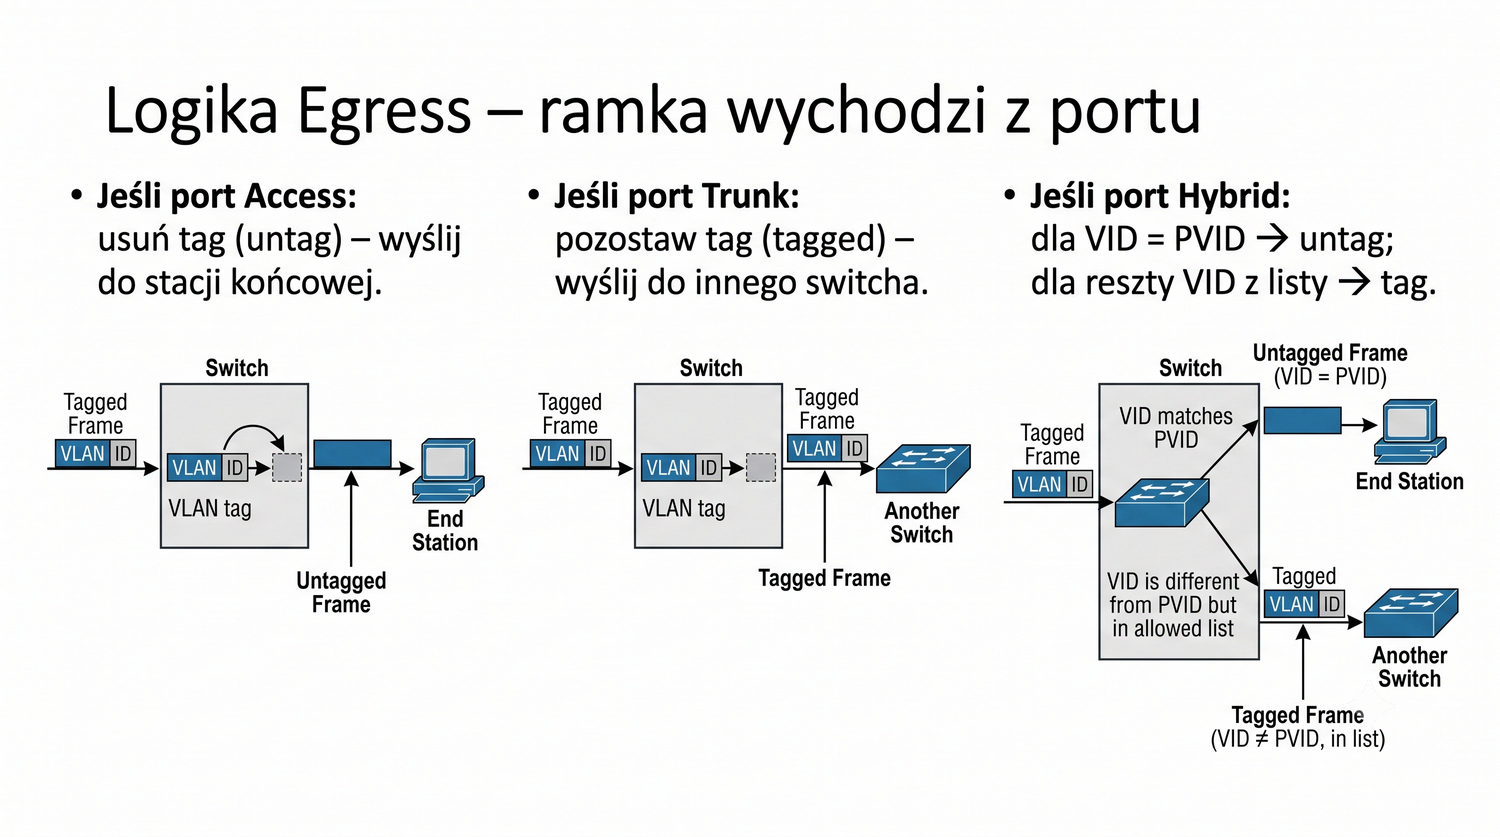
Logika Egress – ramka wychodzi z portu

Krok 1: Określ VID ramki (z tagu lub z decyzji o przekazaniu).

Krok 2: Sprawdź, czy ten VID jest dozwolony na porcie wyjściowym.

Krok 3: Zdecyduj o tagowaniu:

  • Jeśli port Access: usuń tag (untag) – wyślij do stacji końcowej.
  • Jeśli port Trunk: pozostaw tag (tagged) – wyślij do innego switcha.
  • Jeśli port Hybrid: dla VID = PVID → untag; dla reszty VID z listy → tag.
Diagram decyzyjny Egress – wyjście → sprawdź VID → dozwolony? → TAK: sprawdź typ portu
38/45
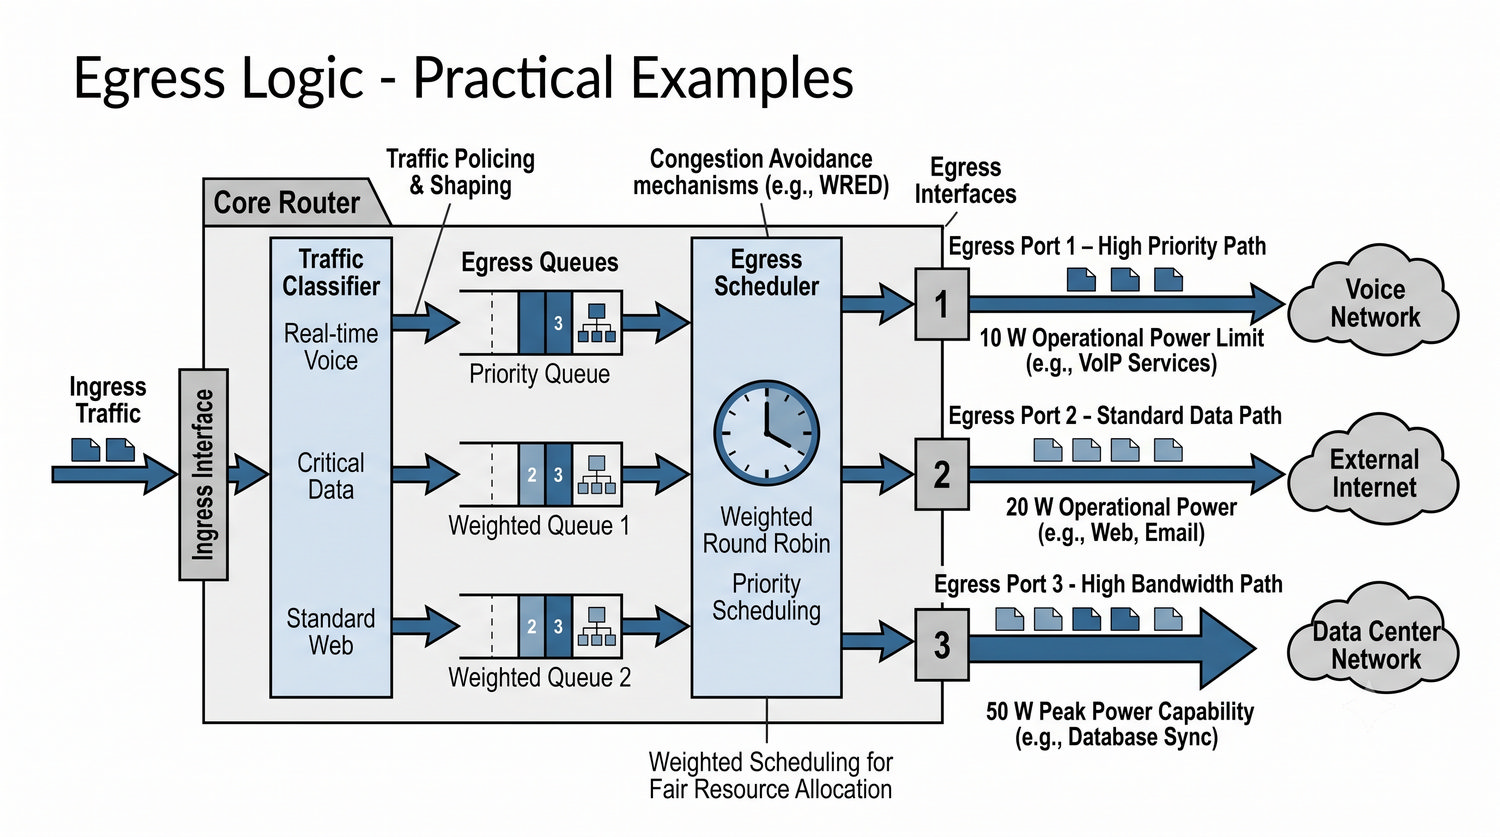
Logika Egress – praktyczne przykłady

Przykład 1: Ramka z VID=10 wychodzi przez port Access (PVID=10). Egress: untag → usuwa tag → stacja otrzymuje standardową ramkę.

Przykład 2: Ramka z VID=20 wychodzi przez port Trunk (PVID=1, dozwolone VID 10,20,30). Egress: VID=20 jest dozwolony → pozostawia tag.

Przykład 3: Ramka z VID=50 wychodzi przez port Trunk (dozwolone VID 10,20,30). Egress: VID=50 nie jest dozwolony → ramka odrzucona (egress filtering).

Trzy przykłady na jednym slajdzie z zaznaczonymi decyzjami
39/45
Logika Ingress/Egress – podsumowanie bloku
  • Ingress: tagged → sprawdź VID; untagged → dodaj PVID.
  • Egress: sprawdź dozwolone VID → Access: untag; Trunk: tag; Hybrid: mieszane.
  • Filtrowanie Ingress i Egress – odrzuca ramki z nieautoryzowanym VID.
Podsumowujący schemat przepływu ramki przez port – Ingress po lewej, Egress po prawej
40/45
Projektowanie VLAN – dobre praktyki
  • Nazewnictwo: używaj opisowych nazw VLAN (np. "VLAN_KSIEGOWOSC"), nie tylko numerów.
  • Plan numeracji: zarezerwuj zakresy (1-100: urządzenia sieciowe, 101-200: działy, 201-300: goście).
  • Native VLAN: zmień domyślny VLAN 1 na inny (bezpieczeństwo) – VLAN 1 jest domyślnym dla wszystkich portów.
  • Przydział portów: grupuj porty fizycznie według VLAN (jeśli możliwe).
  • Dokumentacja: opisz, który VLAN ma jakie porty i urządzenia.
Arkusz kalkulacyjny z planem VLAN – kolumny: VID, nazwa, porty, opis
41/45
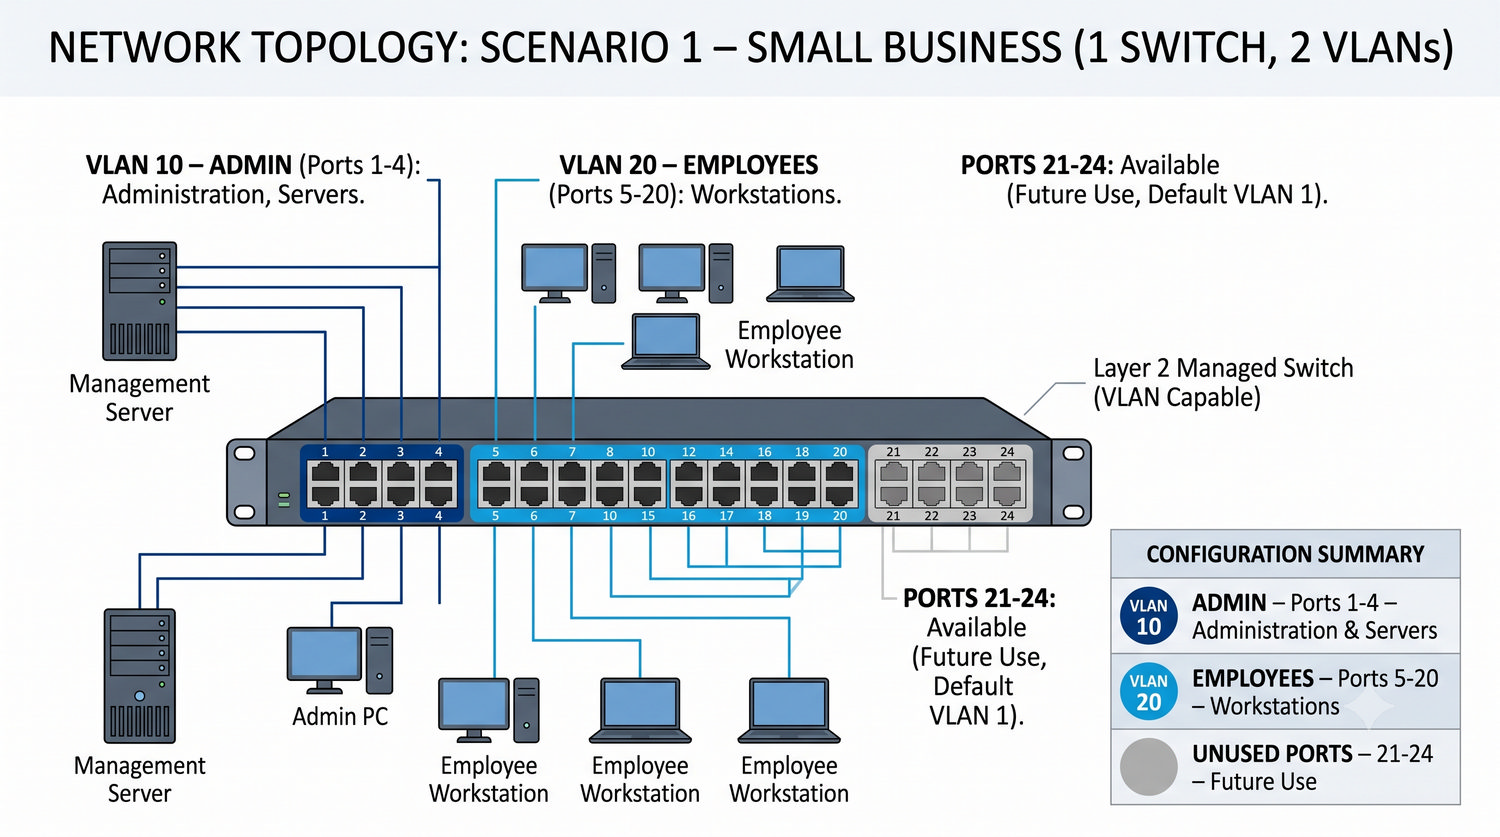
Scenariusz 1: mała firma – 1 switch, 2 VLAN-y

Switch: 24 porty.

  • VLAN 10 – ADMIN (porty 1-4): administracja, serwery.
  • VLAN 20 – PRACOWNICY (porty 5-20): stacje robocze.
  • Porty 21-24: wolne (na przyszłość, domyślnie VLAN 1).

Router (lub L3 switch) do routingu między VLAN.

Switch z kolorowymi strefami – czerwona (admin), zielona (pracownicy)
42/45
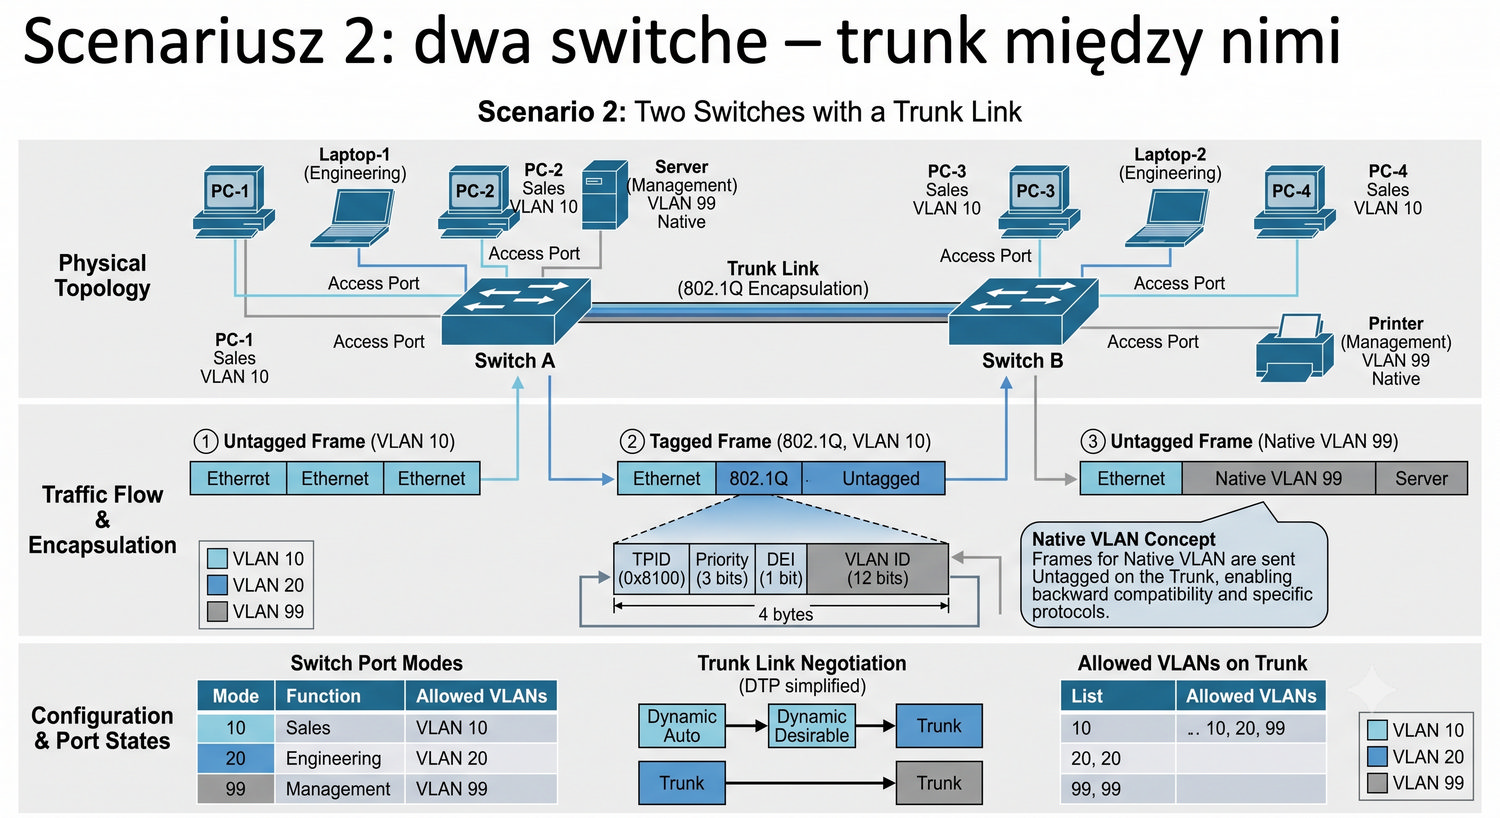
Scenariusz 2: dwa switche – trunk między nimi

Switch A (piętro 1): VLAN 10 (Księgowość), VLAN 20 (IT). Port 24 = trunk do Switch B.

Switch B (piętro 2): VLAN 20 (IT), VLAN 30 (Kadry). Port 24 = trunk do Switch A.

Trunk łączy oba switche – przesyła ramki tagged dla VLAN 10,20,30. Switch A widzi VLAN 30 przez trunk (ale nie ma na nim portów Access dla VLAN 30). Switch B widzi VLAN 10 przez trunk.

Dwa switche połączone trunk – ramki z tagami przemieszczają się między piętrami
43/45
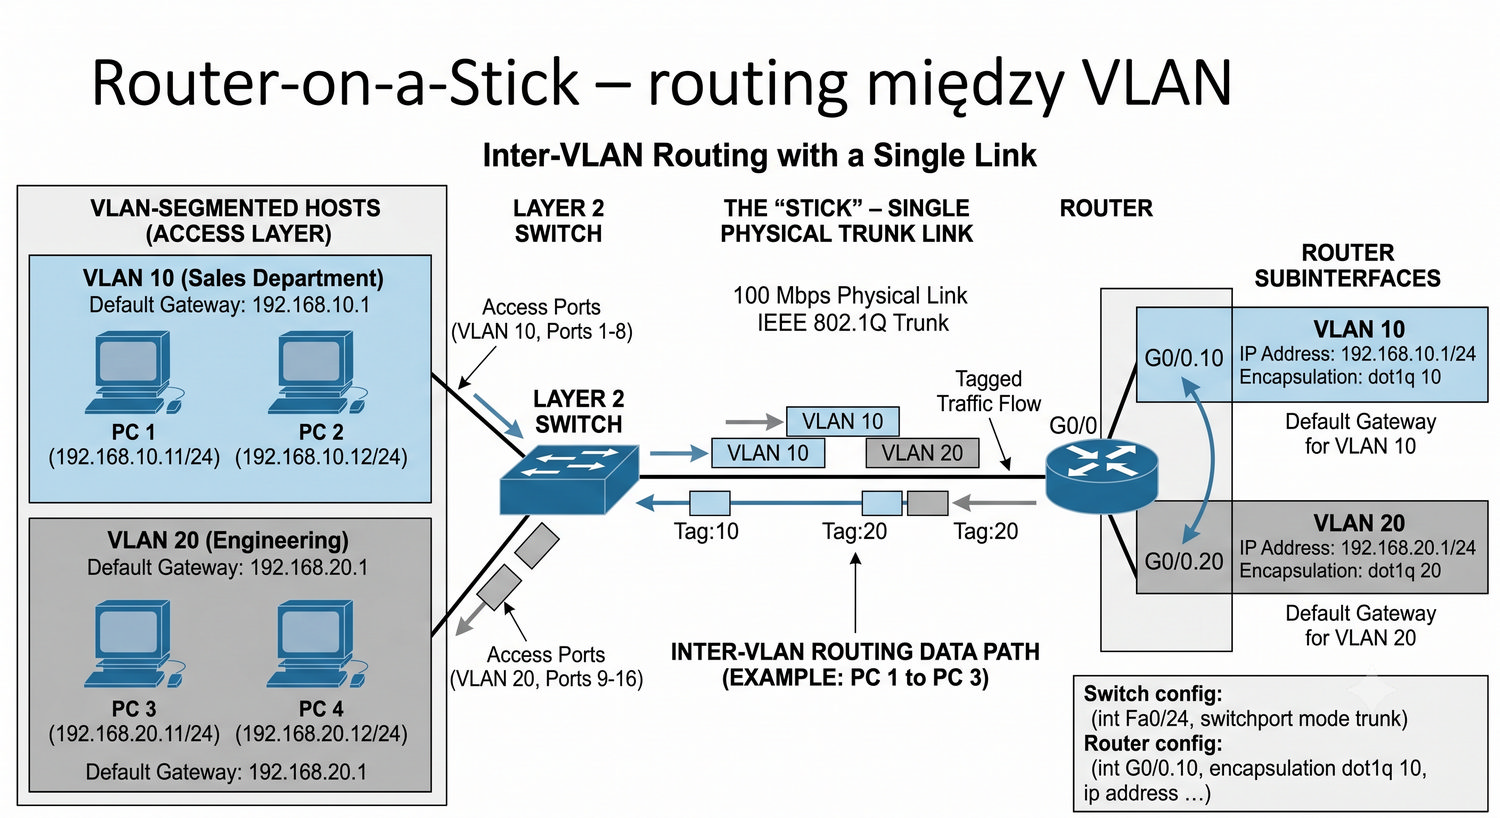
Router-on-a-Stick – routing między VLAN

Do komunikacji między VLAN potrzebny jest router (L3). Router-on-a-Stick: jeden interfejs routera podłączony do portu Trunk switcha.

Router odbiera ramki tagged, odczytuje VID, routuje między VLAN-ami. Wady: jeden interfejs = potencjalne wąskie gardło (zwłaszcza przy 100 Mbps). Nowocześnie: L3 switch z HW offload (temat 10) – routing wewnątrz switcha.
Router podłączony do switcha przez trunk – w środku strzałki między VLAN-ami
44/45
Konfiguracja w MikroTik – zapowiedź

Historyczna: Master-Port → przestarzałe, bez HW offload. Współczesna: Single Bridge + VLAN Filtering.

/interface bridge vlan add – definicja VLAN na bridge. HW offload: wymaga CRS3xx/CRS5xx – switch chip zarządza tagowaniem w ASIC. Przykład w części o konfiguracji – tu tylko wprowadzenie koncepcyjne.

Interfejs konsoli MikroTik z komendami VLAN
45/45
Podsumowanie
  1. VLAN (IEEE 802.1Q) umożliwia logiczną segmentację L2 w ramach jednego fizycznego przełącznika – każdy VLAN to osobna domena rozgłoszeniowa.
  2. Ramka 802.1Q zawiera 4-bajtowy tag: TPID (0x8100) + PCP (3 bity) + DEI (1 bit) + VID (12 bitów – 4094 VLAN-y).
  3. Port Access – dla stacji końcowych, ramki untagged. Port Trunk – między switchami, ramki tagged. Port Hybrid – mieszane.
  4. PVID to domyślny VLAN dla ramek untagged na porcie; Ingress dodaje tag, Egress usuwa lub pozostawia w zależności od typu portu.
  5. VLAN-y rozwiązują problem wydajności (mniejsza domena rozgłoszeniowa), bezpieczeństwa (izolacja L2) i elastyczności (zmiana bez przekablowania).
  6. Komunikacja między VLAN-ami wymaga routingu (router-on-a-stick lub L3 switch).
Obraz switcha z 3 VLAN-ami (kolorowe strefy) + ramka 802.1Q z rozłożonym tagiem + tabela Access/Trunk/Hybrid